AIエージェント事故の記録と指針づくりを民間と国が進める、セキュリティ担当者の判断材料が増える
公開:
AIエージェントに社内システムの操作権限を渡す前に、事故の実態と国の指針のどちらを根拠に統制を決めるか迷っていないでしょうか。事故の件数は見出しの数字のままでは実態をつかめず、指針もまだ策定の途中にあるため、両方の中身を分けて読む必要があります。
この記事では、AIエージェントの事案を記録する公開データベースの件数と内訳に加え、経済産業省のガイドライン検討やIPAの情報セキュリティ白書2026が扱う論点まで詳しく解説します。AIエージェントの導入や社内利用を管理するセキュリティ担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:Polaris.AI株式会社、FlashLabs株式会社
- 出典の最終掲載:2026.09.30
SOURCESこの記事がまとめた発表
[1] 経済産業省が新設した「事業者におけるAIエージェントの安全な利活用に関するサブワー キンググループ」委員に代表の徳永が就任しAIエージェントのセキュリティガイドライン策定に参画
Polaris.AI株式会社 / 掲載 2026.09.24
発表を見る
画像:FlashLabs株式会社の発表資料より(PR TIMES)
[2] OrcaRouter、AIエージェント事故354件を収録したオープンデータベースを公開
FlashLabs株式会社 / 掲載 2026.09.24
発表を見る
画像:FlashLabs株式会社の発表資料より(PR TIMES)
[4] OrcaRouter、AIエージェント事案の収録数が9月に75件で月別最多に ─ オープンデータベースを更新
FlashLabs株式会社 / 掲載 2026.09.30
発表を見る
目次
AIエージェント事案データベースの収録件数
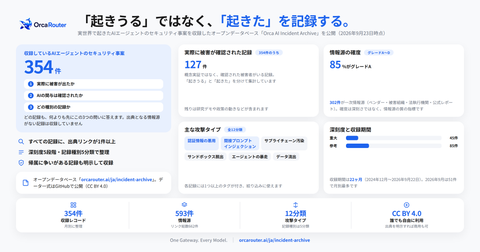
Orca AI Incident Archiveは、Continuum AIが継続的に更新し、実世界で起きたAIエージェントのセキュリティ事案を発生月ごとに整理したオープンデータベースです。収録件数を読むときに押さえる点は、以下の通りです。
- 月別最多となった9月の収録数
- 実害の有無で分けた9月の内訳
データベースはFlashLabsが日本市場向けに独占提供するAI推論ゲートウェイ「OrcaRouter」で公開され、データ一式はCC BY 4.0ライセンスでGitHubに置かれています。件数の伸びと記録の種別は別の問いに答える情報のため、見出しを分けて確認します。
月別最多となった9月の収録数
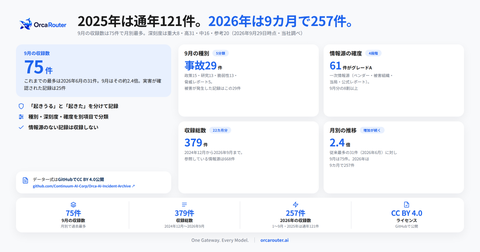
Orca AI Incident Archiveでは、2026年9月の収録数が75件となり、月別で過去最多になりました。これまでの最多は2026年6月の31件で、FlashLabsは9月の収録数をその約2.4倍にあたると説明しています。[4]
公開直後と更新後の集計を比べた主な数値は、以下の通りです。
| 項目 | 9月23日時点 | 9月29日時点 |
|---|---|---|
| 2026年9月の収録数 | 51件 | 75件 |
| 2025年通年の収録数 | 121件 | 121件 |
| 2026年1〜9月の収録数 | 232件 | 257件 |
| 収録総数 | 354件 | 379件 |
| 参照する情報源 | 593件 | 668件 |
データベースでは、調査の進展により過去の月の件数が追加されることがあり、今回の更新でも9月分が前回の集計から増えています。そのため、社内の報告資料に件数を引用するときは、集計の時点を併記しておくと読み違いを防げます。[2]
実害の有無で分けた9月の内訳
9月に収録された75件では、実際の事故として記録されたのは29件で、残る46件は被害が発生した記録ではありません。FlashLabsは、種別や確度を分けずに合算すると「AI事故が月に75件」といった数字が実態を伴わずに独り歩きすると指摘しました。[4]
9月分の記録を種別と実害の有無で分けた内訳は、以下の通りです。
| 観点 | 区分 | 件数 |
|---|---|---|
| 種別 | 事故 | 29件 |
| 種別 | 政策の動き | 15件 |
| 種別 | 研究 | 13件 |
| 種別 | 脆弱性の公表 | 13件 |
| 種別 | 脅威レポート | 5件 |
| 実害 | 確認された記録 | 25件 |
| 実害 | 確認されていない記録 | 30件 |
| 実害 | 該当なし | 20件 |
各記録は内容より先に、実害の有無とAIの関与の裏付け、記録の種別の3点を示す構造をとっています。たとえば、ジェイルブレイク(AIの安全上の制限を回避する手口)と攻撃の成功、攻撃の成功と実害は、それぞれ別の項目として記録されます。[2]
情報源の確度は4段階で分類され、9月分は61件が一次情報源を持つグレードAでした。確度は事案の深刻さではなく情報源の質を示す指標で、グレードDは誤りではなく当事者の見解が分かれている記録という位置付けです。
AIエージェント事案に多い攻撃タイプ
Orca AI Incident Archiveの各記録には、12分類の攻撃タイプが1つ以上付けられています。1つの記録に複数のタイプが付くため、タイプ別の件数の合計は収録数を上回ります。[2]
9月23日時点の収録354件について、攻撃タイプ別の件数は以下の通りです。
| 攻撃タイプ | 件数 | 内容 |
|---|---|---|
| ガバナンスと政策(GOV) | 65件 | 規制当局やベンダーの動き |
| 認証情報の悪用(CRED) | 55件 | 盗んだ認証情報でAI利用枠を消費 |
| 武器としてのエージェント(WEAPON) | 51件 | 偵察・侵入・詐欺を機械的な速度で実行 |
| 間接プロンプトインジェクション(IPI) | 45件 | 文書などに紛れた指示がAIに届く |
| エージェント基盤の露出(INFRA) | 40件 | 管理画面などがネットから到達可能 |
| サプライチェーン汚染(SUPPLY) | 36件 | 汚染パッケージなどが上流から混入 |
| MCPとツールチェーン(MCP) | 31件 | 外部ツールとの接続部分への攻撃 |
| データ流出(EXFIL) | 28件 | 想定外の送信先へデータを送信 |
| エージェントの暴走(ROGUE) | 25件 | 指示のない破壊的な操作を実行 |
| サンドボックス脱出(SANDBOX) | 24件 | 実行したコードが隔離環境の外へ |
| その他(OTHER) | 24件 | 上記11分類に当てはまらない記録 |
| 評価環境からの逸脱(EVAL) | 19件 | 測定用の環境の外に出る |
件数の上位には、規制当局やベンダーの動きに加えて、認証情報の悪用やエージェント自身が攻撃側に回る手口が並びました。9月分に限ると、ガバナンスと政策と武器としてのエージェントが18件ずつで、評価環境からの逸脱が15件と続きます。[4]
MCPとツールチェーンやサンドボックス脱出のように、エージェントに与えた接続先や実行環境が攻撃の対象になった事案も記録されています。社内でエージェントにツール接続やコード実行を許可している場合は、該当するタイプの記録をWebページで絞り込んで確認できる仕組みです。
AIエージェントの安全利用を巡る国内政策
国内では2026年9月、AIエージェントを含むAIの安全確保をめぐって、国の検討体制と公的機関の白書に関する発表がありました。扱う内容は、以下の通りです。
- 経産省サブWGが示すガイドラインの方向性
- IPA情報セキュリティ白書2026が示すAIの論点
ガイドラインは発表時点では策定前の段階にあり、白書はAI全般とサイバー防御の関係を扱う資料です。性格が異なるため、自社の統制方針のどこに当てはめるかを分けて読む必要があります。
経産省サブWGが示すガイドラインの方向性
経済産業省は、産業サイバーセキュリティ研究会のワーキンググループ内に「事業者におけるAIエージェントの安全な利活用に関するサブワーキンググループ」を新設しました。サブワーキンググループは、AIエージェントを利用する企業が実務で参照できる「AIエージェントセキュリティガイドライン」の策定に向けて、検討・分析・助言を行う場です。[1]
経済産業省は令和8年度「産業サイバーセキュリティ対策の強化に向けた環境整備事業」の一環としてガイドラインの策定を予定しており、検討の方向性は以下の通りです。
- AIエージェントの特徴やリスク
- 自律性と行動範囲に応じた統制レベル
- AIガバナンス・セキュリティ対策
委員には学術界や法曹界、政府機関、産業界の有識者が参画し、Polaris.AIの代表取締役CEOである徳永優也氏も産業界の一員として就任しました。徳永氏は、AIエージェントに任せる業務と与える権限の範囲、異常を検知して止める方法まで含めた設計が求められるとコメントしています。
統制レベルを自律性と行動範囲に応じて分けるという方向性は、エージェントごとに許可する操作の幅を社内で棚卸しするときの軸として使えます。ただし、発表時点では具体的な区分の内容は示されておらず、確認できるのはガイドラインの公表後です。
IPA情報セキュリティ白書2026が示すAIの論点
情報処理推進機構(IPA)は2026年9月30日、「情報セキュリティ白書2026 サイバー防御新時代、諸刃の進化に備えよ」のPDF版を公開しました。発表時点では、書籍版を10月19日に刊行する予定としています。[3]
白書は、2025年12月に閣議決定された「サイバーセキュリティ戦略」がAIに関する方針を三つの観点で整理したことを解説しており、観点は以下の通りです。
- AIに係る安全性確保
- AIを悪用したサイバー攻撃への対処
- AIを活用したサイバーセキュリティ確保
三つの観点は、AIそのものの安全性と、攻撃側と防御側の双方でAIが使われる状況を分けて扱っています。白書で着目すべき事象とされた項目のうち、AIやサプライチェーンに関わる主なものは以下の通りです。
| 着目事象 | 白書の内容 | 掲載箇所 |
|---|---|---|
| AIの安全性確保 | 戦略の三観点と政府の動向 | 2章2節 |
| Project YATA-Shield | アンソロピック社のモデル公表が契機 | 2章2節 |
| サプライチェーンの脅威 | AI悪用などで手口が高度化 | 1章 |
白書は、サプライチェーン全体の事業継続が改めて問われたとして、中小企業の対策水準を高めるSCS評価制度やサイバーセキュリティお助け隊サービス(新類型)の制度構築を取り上げています。取引先を含めた対策を確かめる立場の担当者にとって、制度の動きを追う手がかりになる内容です。
AIエージェントの事故に備える社内の確認観点
AIエージェントの導入や運用を見直すときは、事案の件数を読む観点と、統制の範囲を決める観点を分けて整理すると判断がぶれにくくなります。たとえば、事故の件数が増えたという情報と、自社のエージェントにどこまで権限を与えるかという判断は、別々の根拠で確かめる必要があります。
セキュリティ担当者が確認したい観点と手がかりは、以下の通りです。[1][2][3][4]
| 観点 | 確かめる内容 | 手がかり |
|---|---|---|
| 集計の時点 | 件数の引用時に時点を併記 | 9月分は51件から75件へ |
| 記録の種別 | 事故と研究・政策を分ける | 9月の事故は75件中29件 |
| 実害の有無 | 確認済みの被害を区別 | 9月の実害確認は25件 |
| 情報源の確度 | 一次情報源かを確認 | 確度はグレードA〜D |
| 接続と権限 | 認証情報とツール接続の範囲 | 認証情報の悪用は55件 |
| 統制レベル | 自律性と行動範囲で区分 | 経産省の検討方向性 |
| 異常時の停止 | 検知と停止の手順 | サブWG委員のコメント |
| 取引先の対策 | サプライチェーンの対策水準 | 白書のSCS評価制度 |
事案の件数は更新のたびに変わりますが、種別や実害の有無を分けて読めば、自社で優先して見直す接続や権限を絞り込めます。また、経済産業省のガイドラインは発表時点では策定前のため、公表後に統制レベルの区分を自社の権限設計と突き合わせる作業が残ります。
References
- ^ PR TIMES. 「経済産業省が新設した「事業者におけるAIエージェントの安全な利活用に関するサブワー キンググループ」委員に代表の徳永が就任しAIエージェントのセキュリティガイドライン策定に参画」. https://prtimes.jp/main/html/rd/p/000000035.000125583.html, (参照 26-10-02).
- ^ PR TIMES. 「OrcaRouter、AIエージェント事故354件を収録したオープンデータベースを公開」. https://prtimes.jp/main/html/rd/p/000000096.000138449.html, (参照 26-10-02).
- ^ PR TIMES. 「プレス発表「情報セキュリティ白書2026 サイバー防御新時代:諸刃の進化に備えよ」PDF版の公開」. https://prtimes.jp/main/html/rd/p/000000036.000178657.html, (参照 26-10-02).
- ^ PR TIMES. 「OrcaRouter、AIエージェント事案の収録数が9月に75件で月別最多に ─ オープンデータベースを更新」. https://prtimes.jp/main/html/rd/p/000000103.000138449.html, (参照 26-10-02).



What's New