脆弱性の緊急対応とWordPress監視をWeb関連企業が用意、Web担当者は相談先と監視を選べる
公開:
自社サイトのPHPやEC-CUBEのプラグインに緊急度の高い脆弱性が見つかったとき、更新をどこに頼めばよいか迷った経験はないでしょうか。公表のたびに駆け込みで緊急対応を頼むのか、WordPressサイトを月額で診断・監視しておくのかによって、費用のかかり方と社内で決めておく担当が変わります。
この記事では、PHPの更新支援やAmazon Payプラグインの無料相談、WordPress向けの自動診断と外部通信の監視を、料金と対応範囲から使い分けの観点まで詳しく解説します。緊急度の高い脆弱性への備え方を比べたいWeb担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:イー・ガーディアン株式会社、株式会社セルフプラス ほか2件
- 出典の最終掲載:2026.10.21
SOURCESこの記事がまとめた発表
画像:イー・ガーディアン株式会社の発表資料より(PR TIMES)
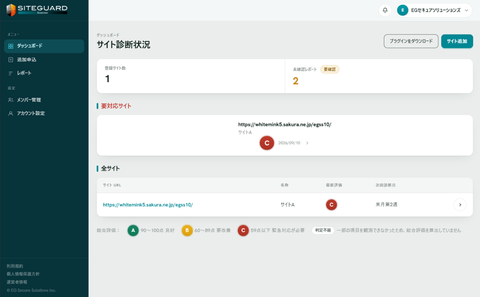
[1] 【EGセキュアソリューションズ株式会社】月額980円でWordPress特有の脆弱性まで 毎月自動診断「SiteGuard Scanner for WordPress」提供開始
イー・ガーディアン株式会社 / 掲載 2026.10.14
発表を見る
画像:株式会社セルフプラスの発表資料より(PR TIMES)
[2] EC-CUBE公式Amazon Payプラグインに緊急度「高」の脆弱性、利用店舗向け無料相談を開始
株式会社セルフプラス / 掲載 2026.10.15
発表を見る
画像:GIV株式会社の発表資料より(PR TIMES)
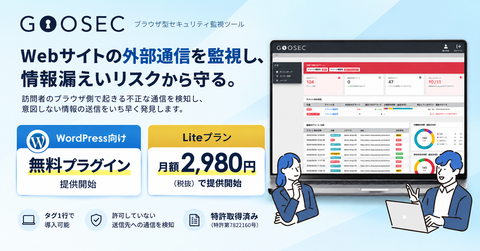
[3] Webサイトからの情報漏えいにつながる「外部通信」を検知する「GOOSEC」、月額2,980円のLiteプラ ンとWordPress向け無料プラグインを提供開始
GIV株式会社 / 掲載 2026.10.21
発表を見る
画像:株式会社セルバの発表資料より(PR TIMES)
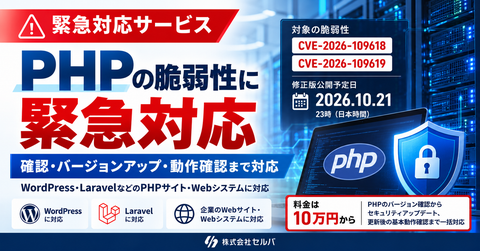
[4] PHPに深刻度「緊急」の脆弱性2件が発見。セルバがPHP緊急アップデート支援を10万円から提供開始。WordPress・LaravelなどのWebシステムを対象に、影響調査から更新・動作確認まで対応
株式会社セルバ / 掲載 2026.10.21
発表を見る
目次
公表された脆弱性に向けた緊急対応の窓口
緊急度の高い脆弱性の公表に合わせて、更新作業を請け負う有料の支援と、自社のプラグインが対象かを確かめる無料相談が用意されました。扱う窓口は、以下の通りです。
- PHPの脆弱性2件に向けた更新支援
- Amazon Payプラグインに向けた無料相談
更新作業まで任せたいのか、まず対象かどうかを確かめたいのかによって、頼む先と費用が変わります。
PHPの脆弱性2件に向けた更新支援
セルバは、PHPの開発チームが2026年10月20日に重大な脆弱性2件の緊急セキュリティリリースを予告したことを受け、PHP緊急セキュリティアップデート支援の提供を始めました。公表された脆弱性の概要は、以下の通りです。[4]
| 項目 | 内容 |
|---|---|
| 識別番号1 | CVE-2026-109618 |
| 識別番号2 | CVE-2026-109619 |
| 深刻度 | CVSS v4.0で9.2(緊急) |
| 指摘されたリスク | 外部からの不正なプログラム実行の可能性 |
| 影響しうる範囲 | PHP 5以降の幅広いバージョン |
| 修正版の公開 | 10月21日23時(日本時間)の予定 |
| IPAの注意喚起 | 10月21日に公開 |
表にある修正版の公開日時は、PHPのセキュリティチームが発表した時点の予定です。セルバは、すぐに更新できない環境にはアクセス制限やサーバー設定の見直しなどの暫定対策も検討しますが、修正版の適用の代わりにはならないとしています。
料金は10万円からで、PHPのバージョン確認からアップデート、更新後の基本動作確認までを基本の範囲としています。WordPressのテーマやプラグイン、Laravelなどのアプリケーションの改修は、必要に応じた別途見積りです。
依頼は、無料相談でサイトやサーバー環境を伝え、簡易確認で対応内容と費用の提示を受けてから、影響調査で更新するバージョンと作業手順を決める流れです。アップデートはバックアップと復旧手順を確認してから行い、更新後は基本動作を確かめ、不具合があれば必要な修正を提案するとしています。

図1 PHP緊急セキュリティアップデート支援の進み方
Amazon Payプラグインに向けた無料相談
セルフプラスは、EC-CUBE公式が10月14日に公表したEC-CUBE 4系のAmazon Payプラグインの脆弱性について、確認すべき6項目を10月15日に公開しました。開発元は緊急度を「高」と評価し、悪用した攻撃がすでに確認されているとしています。[2]
EC-CUBE公式とJVNは、注文手続き中に利用者が任意の外部サイトへ転送され、アカウント情報を取得されるおそれがあると公表しました。対象として公表されたプラグインは、以下の通りです。
| プラグイン | EC-CUBE | 対象のバージョン |
|---|---|---|
| Amazon Pay V2プラグイン | 4.2/4.3系 | v4.3.1まで(バンドル版含む) |
| Amazon Pay V2プラグイン | 4.0/4.1系 | v1.1.12まで |
| Amazon Payプラグイン | 4.0系 | v1.3.0まで |
EC-CUBE公式は、最新版への更新で修正されると案内しました。ただし、CV1版のv1.2.9以前は最新版のv1.3.1へ直接更新できないため、CV2版への移行を推奨しています。
無料相談では、プラグインが対象かを確かめる進め方や管理者アカウントと更新担当の棚卸し、アクセス記録を確認する観点を扱います。保守体制を続ける場合の確認事項と、EC-CUBEからShopifyへ移行する場合の費用の考え方も、相談の対象です。

図2 Amazon Payプラグインの無料相談で扱う内容
脆弱性の緊急対応と並ぶ月額の監視
公表のたびの駆け込みとは別に、日頃からサイトを点検し続ける手段として、WordPressに特化した自動診断と外部通信の監視が月額で提供されています。扱うサービスは、以下の通りです。
- WordPressの脆弱性を毎月検出する自動診断
- ブラウザ上の外部通信を検知する監視
自動診断はWordPressの本体やプラグインの弱点を確かめ、外部通信の監視は訪問者のブラウザで起きる通信を調べる点で、見る場所が異なります。
WordPressの脆弱性を毎月検出する自動診断
EGセキュアソリューションズは、2026年10月14日に「SiteGuard Scanner for WordPress」の提供を始めました。WordPressサイトの脆弱性を毎月自動で診断するSaaS型のサービスで、料金は1サイトにつき月額980円(税抜・年額一括払い)です。[1]
毎月の自動診断は、WordPressのコアやテーマ、プラグインの既知の脆弱性から設定不備まで、8つの観点で行います。8つの診断項目は、以下の通りです。
| 診断項目 | 確認する内容 | 実施 |
|---|---|---|
| WordPress・テーマ・プラグイン | 既知の脆弱性データベースと照合 | 毎月の診断 |
| WordPress設定不備 | xmlrpc.phpなどへのアクセス制限 | 毎月の診断 |
| ログインページの保護 | IPアドレス制限などの有無 | 毎月の診断 |
| 管理者アカウント | 管理者ユーザーIDが列挙できないか | 毎月の診断 |
| 脆弱な管理ユーザーIDとパスワード | 推測されやすいものの有無 | 申込時に選択 |
| ログイン試行攻撃への対策 | アカウントロックや画像認証の有無 | 申込時に選択 |
| ログインエラーメッセージ | アカウントの有無が推測できないか | 申込時に選択 |
| script・a・link・metaタグ | 設置されているタグの検出 | 出典に記載なし |
診断結果は深刻度に応じてA・B・Cの3段階で評価され、検出内容と推奨対策をまとめたPDFレポートと外部ドメイン一覧のCSVファイルをZIP形式で受け取れます。修正リリースに合わせて、任意のタイミングで手動実行することも可能です。
また、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の★3基準のうち、脆弱性診断で確認できる項目も毎月チェックします。利用開始から1週間は、すべての機能を試せる無料トライアル期間です。

図3 導入前に確かめる利用条件
ブラウザ上の外部通信を検知する監視
GIVは、Webサイトからの情報漏えいにつながる外部通信を検知する監視サービス「GOOSEC」で、Liteプランの提供を始めました。あわせて、契約なしで使えるWordPress向けの無料プラグインを、WordPress.orgの公式プラグインディレクトリで公開しました。[3]
GIVが取り上げる攻撃は、Webサイトに埋め込まれた不正なスクリプトが、訪問者のフォーム入力を外部へ送る「オンラインスキミング」です。同社は、一般的な脆弱性診断が主にサーバー側を対象としており、訪問者のブラウザ上で起きる不正な通信は把握が難しい場合もあると説明しています。
GOOSECは、クローラーが監視経路をたどって正常時の通信先の一覧(許可リスト)を作り、訪問者のブラウザで実際に起きた通信と照合して、許可していない送信先への通信を検知します。プランごとの主な違いは、以下の通りです。
| 項目 | Free | Lite | Enterprise |
|---|---|---|---|
| 月額(税抜) | 0円 | 2,980円 | 4,980円~ |
| 対応サイト | WordPressのみ | WordPressとその他 | WordPressとその他 |
| 外部通信先の可視化 | ◯ | ◯ | ◯ |
| ブラウザ上の通信検知 | ー | ◯ | ◯ |
| 巡回の頻度 | ー | 週1回 | 継続巡回 |
| 不正通信の自動ブロック | ー | ー | ◯ |
| 対象サイト数 | 1サイト | 1サイト | 3サイト~ |
検知した内容は最短1分間隔で集計されてメールで届き、管理画面ではどの送信先へどの項目が送られようとしたかを確認できます。Liteは、HTMLにタグを1行追加すれば導入でき、申し込みから導入までがサービスサイト上で完結する仕組みです。

図4 外部通信を検知する仕組みの構成
脆弱性の緊急対応と月額監視の使い分け
公表された脆弱性に駆け込みで対応する窓口と、月額で続ける診断や監視は、費用の払い方と担当者が受け持つ作業が異なります。自社の状況に当てはめるときの確認点は、以下の通りです。[1][2][3][4]
| 自社の状況 | 検討する手段 | 費用の目安 |
|---|---|---|
| PHPに詳しい技術者がいない | セルバの更新支援 | 10万円から |
| EC-CUBEでAmazon Payを使う | セルフプラスの無料相談 | 相談は無料、作業は別途 |
| WordPressを毎月診断したい | SiteGuard Scanner | 月額980円(税抜) |
| 入力情報の外部送信を見たい | GOOSECのLiteプラン | 月額2,980円(税抜) |
| まず通信先を無料で把握したい | GOOSECの無料プラグイン | 0円(WordPressのみ) |
料金は各社の発表時点の表記で、GOOSECは申し込みの月が無料で初期費用がかかりません。セルバの10万円からの料金に含まれる具体的な作業範囲は、見積り時に案内されます。
緊急時の窓口は公表後に依頼して人が作業する手段で、月額のサービスは日頃から継続して自動で点検する手段です。

図5 脆弱性への備え方の位置づけ
セルフプラスは、プラグインの更新情報を確認する担当と頻度を決めるよう勧めています。セルバも、緊急時の対応だけではなく、日頃から利用バージョンを把握して継続的にアップデートできる体制を整えることを挙げました。
References
- ^ PR TIMES. 「【EGセキュアソリューションズ株式会社】月額980円でWordPress特有の脆弱性まで 毎月自動診断「SiteGuard Scanner for WordPress」提供開始」. https://prtimes.jp/main/html/rd/p/000000429.000018759.html, (参照 26-10-23).
- ^ PR TIMES. 「EC-CUBE公式Amazon Payプラグインに緊急度「高」の脆弱性、利用店舗向け無料相談を開始」. https://prtimes.jp/main/html/rd/p/000000052.000078669.html, (参照 26-10-23).
- ^ PR TIMES. 「Webサイトからの情報漏えいにつながる「外部通信」を検知する「GOOSEC」、月額2,980円のLiteプラ ンとWordPress向け無料プラグインを提供開始」. https://prtimes.jp/main/html/rd/p/000000001.000140012.html, (参照 26-10-23).
- ^ PR TIMES. 「PHPに深刻度「緊急」の脆弱性2件が発見。セルバがPHP緊急アップデート支援を10万円から提供開始。WordPress・LaravelなどのWebシステムを対象に、影響調査から更新・動作確認まで対応」. https://prtimes.jp/main/html/rd/p/000000127.000070711.html, (参照 26-10-23).



What's New
新着記事

Google CloudがPQC Gemini Notebookを公開、質問応答や音声概要に対応

GTIGがUNC7017の調査を紹介、Notifycfg.iniへの悪用経路の追加とCROSSROADを報告

GTIGとMandiantがAOMEIの更新基盤への攻撃の手口を紹介、攻撃者は設定を5〜10分だけ改ざん

BigQueryトークン割り当てが一般提供を開始、管理者が生成AI関数の日次トークン上限を設定可能