情報漏えい対応の無料チェックリストや窓口をIT企業が用意、情報システム部門は対象の把握から始める
公開:
情報漏えいの公表が相次ぐなか、自社の点検に使う無料のチェックリストや相談窓口を、どれから選べばよいか迷っていないでしょうか。資料ごとに分かることと自社で決めることを切り分けておけば、限られた時間でも対応の優先順位を決められます。
この記事では、情報漏えい事案を同じ項目で比べるデータベースや点検用の質問票、侵害を前提とした緊急提言、無料の相談窓口まで、それぞれで分かることを詳しく解説します。情報漏えいへの備えを見直したい情報システム部門の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:アイシーティーリンク株式会社、株式会社Integral ほか2件
- 出典の最終掲載:2026.10.19
SOURCESこの記事がまとめた発表
[1] アイシーティーリンク、「緊急セキュリティ相談窓口」を開設〜相次ぐサイバー攻撃・情報漏えいを受けて(相談は無料)〜
アイシーティーリンク株式会社 / 掲載 2026.10.07
発表を見る
画像:株式会社Integralの発表資料より(PR TIMES)
[2] 株式会社Integral、2025年9月以降に国内で公表されたサイバー攻撃・情報漏えい事案を、技術 の視点で整理した公開データベース「Integral Security Report」を公開
株式会社Integral / 掲載 2026.10.19
発表を見る
画像:SecureNavi株式会社の発表資料より(PR TIMES)
[3] SecureNavi、各機関の注意喚起を横断整理した点検項目・質問票を無償提供。委託先・社内点 検の取りまとめに「2線の匠クラウド」を期間限定で開放
SecureNavi株式会社 / 掲載 2026.10.19
発表を見る
画像:株式会社GenerativeXの発表資料より(PR TIMES)
[4] GenerativeX、ホワイトペーパー「侵害を前提としたサイバー防衛の設計」を公開
株式会社GenerativeX / 掲載 2026.10.19
発表を見る
目次
公表事案データで見る情報漏えいの傾向
情報漏えいへの対応を考えるうえで、公表された事案の集計は、侵入の経路や被害の広がりを数字で示しています。主な集計は、以下の通りです。
- Integralの事案データベースの集計
- GenerativeXの漏えい公表の集計
Integralは2025年9月以降、GenerativeXは2026年8月31日から10月16日までの公表を対象にしているため、件数や割合は同じ母数として比べられません。
Integralの事案データベースの集計
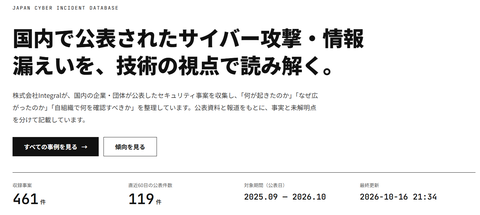
Integralは2026年10月15日、2025年9月以降に国内で公表されたサイバー攻撃・情報漏えいの事案を集めた「Integral Security Report」を公開しました。同レポートは、侵入経路や手口、影響範囲、その後の対応を全事案で同じ項目に整理した公開データベースで、会員登録なしで無料で閲覧できます。[2]
新しい事案は週2回を目安に追加され、続報に合わせて既存の事案も更新されます。さらに、各事案のページには出典が掲載され、公表資料に書かれていない項目は推測で補わずに「書かれていない」と記録される仕組みです。

図1 Integral Security Reportの記録と公開の方法
2026年10月16日時点の収録事案について、同社が示した主な傾向は以下の通りです。
| 傾向 | 件数・割合 |
|---|---|
| 侵入経路が非公表 | 461件中248件(54%) |
| 製造業のランサムウェア被害 | 54件中30件(56%) |
| 「おそれ」としか言えない漏えい | 234件(「確認」114件の約2.1倍) |
| 委託先・クラウドの事故の波及 | 86件 |
件数は同レポートが収録した事案の数で、被害が公表されていない事案は含まれていません。また、同社は、ログが残っておらず持ち出された情報を確かめられないことを、「おそれ」が多い背景の一つと見ています。
GenerativeXの漏えい公表の集計
GenerativeXは、無料でダウンロードできるホワイトペーパー「侵害を前提としたサイバー防衛の設計」で、各組織の公表資料と報道から国内の漏えい公表を独自に集計しました。集計の対象は2026年8月31日から10月16日までの公表で、漏えいの可能性があるものも含みます。[4]
同社の集計による漏えい公表の件数と原因は、以下の通りです。
| 項目 | 件数 |
|---|---|
| 漏えい公表の総数 | 153件 |
| うち10月の2週間 | 101件 |
| 原因を公表した事案 | 105件 |
| 委託先・外部連携に起因 | 58件(原因公表分の55%) |
原因が公表された事案の過半は委託先や外部連携に起因しており、自社で運用するシステムに加えて、外部とのつながりも点検の対象として考える必要があります。
攻撃の速度について、同社は、悪用が確認された脆弱性の公表から大規模悪用までを中央値5日、インターネットに直接公開された機器では0日としています。しかし、組織が修正を終えるまでの中央値は32〜38日でした。

図2 GenerativeXが示す脆弱性の悪用と修正の速さ
情報漏えいの点検に使う無料チェックリスト
無料の資料があれば、情報漏えいの点検で確認する項目を一から作らずに済みます。点検項目をまとめた主な資料は、以下の通りです。
- 注意喚起を横断したSecureNaviの質問票
- 公表事案から導いたIntegralの5つの確認点
SecureNaviの質問票は各機関の注意喚起を、Integralの確認点は公表事案の分析を出発点にしており、同じ点検でも根拠の置き方が異なります。
注意喚起を横断したSecureNaviの質問票
SecureNaviは、JPCERT/CCや国家サイバー統括室、IPA、金融庁、個人情報保護委員会などの注意喚起を横断して整理した点検項目・質問票を、無償で提供すると発表しました。2026年11月16日までの申込者には、2027年1月31日までの期間中に原因や侵入経路が新たに公表された事案についても、同社が必要と判断した確認項目が追加されます。[3]
同社が確認内容の例として示す対象は、以下の通りです。
| 対象 | 確認する内容の例 |
|---|---|
| 自社で公開・運用するシステム | パッチ・ログ・管理機能・API権限 |
| 利用している外部サービス | 自社管理のアカウント・権限・設定 |
| 保有しているデータ | 保存場所と不要なデータの有無 |
委託先やサービス提供者の管理範囲は自社で直接確認できないため、同社は点検の実施状況と未対応事項を先方に確かめるよう勧めています。質問票は、Excelやメールなど今の方法のままでも使える形です。
回答の取りまとめには、依頼先ごとの回答状況と未対応事項を一覧にする「2線の匠クラウド」も、新たに利用する企業・団体に2027年1月31日まで無償で提供されます。ただし、同サービスは技術的な点検そのものを行うものではなく、点検対象をゼロから洗い出す機能も現時点では備えていません。

図3 SecureNaviの質問票と2線の匠クラウドの違い
公表事案から導いたIntegralの5つの確認点
Integralは、収録事案の分析から企業が確認したい5つのポイントを挙げ、根拠となる件数をサイト上で公開しています。また、自分の情報が漏れたかもしれない個人向けの対応を漏えいした情報の種類ごとにまとめ、専門用語の解説ページも用意しました。[2]
同社が挙げる5つの確認ポイントは、以下の通りです。
| 対象 | 確認すること |
|---|---|
| 外部から到達できる機器・サーバ | 把握と緊急パッチの適用期限 |
| VPN・クラウド・管理画面 | 多要素認証と退職者・委託先の棚卸し |
| 委託先・SaaS | 一覧化と事故時の連絡体制・契約 |
| メール誤送付・公開設定ミス | 人の注意でなく仕組みで防ぐ |
| アクセスログ | 少なくとも1年分を改ざんされない場所に |
同社の代表は、侵入口として目立つのは修正されていないVPN機器や多要素認証のないアカウント、管理の行き届かない委託先といった以前から知られている弱点だと述べています。

図4 Integralが企業と個人に示す情報
情報漏えいを侵害前提で捉える3つの緊急提言
GenerativeXは、侵入されることを前提に、「入口の数」「1つの侵害で到達できる範囲」「停止までの時間」を経営の判断で小さくする必要があるとしています。同社は、侵入を防ぐ対策だけでは不十分だと考え、経営が直ちに着手すべき3点を緊急提言として示しました。[4]
同社が示す緊急提言の内容は、以下の通りです。
| 提言 | 対象 | 主な対応 |
|---|---|---|
| ライブラリ更新と緊急遮断 | 依存ライブラリと公開Webサービス | 全面更新と停止手段の事前準備 |
| 更新が遅れたSaaSの利用停止 | 利用中のSaaS | 透明性と修正期限の短縮を要求 |
| 連携アプリの権限最小化 | Entra ID等に連携済みの外部アプリ | 不要な権限を失効し新規は承認制 |
SaaSについては、要求に応じない事業者の権限とデータを縮小し、最終的に利用を停止するという段階も示されています。また、提言の後に続く対策を4つの柱として整理し、AIエージェントを業務に導入する際の5つの要件もまとめました。
さらに、経営が平時に決めておくべき事項や月次で確認すべき5つの指標、72時間・30日・90日の実行計画も提示されています。情報システム部門にとっては、自部門で進める対策と経営の判断に委ねる対策を切り分ける材料になるのではないでしょうか。

図5 ホワイトペーパーで示される対策の枠組み
情報漏えいが起きる前に相談する無料窓口
アイシーティーリンクは、国内企業でサイバー攻撃や情報漏えいの被害が相次ぐなか、相談費用を無料とする「緊急セキュリティ相談窓口」を開設すると発表しました。同社は、被害が起きてから対策を考えるのではなく、何も起きていない段階で自社の状態を専門家に相談できる場所が必要だと考えています。[1]
同窓口が受け付ける主な相談内容は、以下の通りです。
| 相談の種類 | 内容 |
|---|---|
| 現状の対策 | 現在のセキュリティ対策 |
| 環境ごとの相談 | Web・クラウド・ITインフラ等 |
| 診断の要否 | セキュリティ診断を受ける必要性 |
| 方針と順番 | 対策の方針と優先順位 |
| 担当者の不在 | システム担当者・既存ベンダー不在時 |
経営層から「うちは大丈夫なのか」と聞かれている状況と、最近の報道を見て不安を感じている状況も、相談の例に挙がっています。担当者の退職などでシステムの状況を十分に把握できていない場合も、同窓口の対象に含まれます。
相談の対象は、自社のサイバーセキュリティ対策やクラウド環境に不安や課題を抱える企業です。同社は、確認すべき事項と手を付ける順番を、相談者と一緒に考えるとしています。

図6 緊急セキュリティ相談窓口を使う状況
情報漏えい対応の無料資料を使い分ける観点
情報漏えいへの対応で無料の資料や窓口を使うときは、資料から分かることと、自社で決めて用意することを分けておきます。そうすれば、点検を進める順番を決めやすくなります。
資料ごとに分かることと自社で決めることを整理した表は、以下の通りです。[1][2][3][4]
| 資料・窓口 | 分かること | 自社で決めること |
|---|---|---|
| 公表事案のデータベース | 侵入経路や手口の傾向 | 自社に当てはまる弱点 |
| 各機関を束ねた質問票 | 各機関が求める点検事項 | 点検の対象と担当者の一覧 |
| 侵害前提のホワイトペーパー | 緊急提言と実行計画の枠組み | 平時に決めておく事項の中身 |
| 無料の相談窓口 | 確認の順番を専門家と考える | 相談したい不安や課題 |
表のうち点検の対象と担当者の一覧は、2線の匠クラウドでも利用企業が用意するものとされていますが、すべてそろっていなくても分かっている対象から始められます。
ただし、公表事案の数字や提言は判断の材料であり、どのシステムや委託先から点検するかは、自社で決める必要があります。

図7 情報漏えい対応の無料資料の位置づけ
References
- ^ PR TIMES. 「アイシーティーリンク、「緊急セキュリティ相談窓口」を開設〜相次ぐサイバー攻撃・情報漏えいを受けて(相談は無料)〜」. https://prtimes.jp/main/html/rd/p/000000005.000081765.html, (参照 26-10-20).
- ^ PR TIMES. 「株式会社Integral、2025年9月以降に国内で公表されたサイバー攻撃・情報漏えい事案を、技術 の視点で整理した公開データベース「Integral Security Report」を公開」. https://prtimes.jp/main/html/rd/p/000000002.000192936.html, (参照 26-10-20).
- ^ PR TIMES. 「SecureNavi、各機関の注意喚起を横断整理した点検項目・質問票を無償提供。委託先・社内点 検の取りまとめに「2線の匠クラウド」を期間限定で開放」. https://prtimes.jp/main/html/rd/p/000000180.000089471.html, (参照 26-10-20).
- ^ PR TIMES. 「GenerativeX、ホワイトペーパー「侵害を前提としたサイバー防衛の設計」を公開」. https://prtimes.jp/main/html/rd/p/000000050.000124664.html, (参照 26-10-20).



What's New
新着記事

ストレスチェック、実施して職場は変わりましたか?改善まで進むのは約3.3%。2028年義務化を前に、病院・介護施設が知るべき5つの事実

AIが組織の一員として業務をこなします。セキュリティ診断や不正アクセス解析もできる手のひらサイズのAIサーバー「miraiGen.™Cube」先行販売を開始

家電ブランドCOMFEE'、アマゾン初のインバーター搭載上開き冷凍庫シリーズを新発売 一人暮らしからファミリーまで選べる99L・143L・198Lの3容量

AI活用、個人の効率化で止まっていませんか? “チームをより強くする”「TANKA」がJapan IT Weekに初出展