


支援会社が脆弱性対応の速報・無料診断・対応フローを提供、情報システム担当者が無料の範囲を比べられる
公開:
脆弱性が公表されたとき、自社のサイトへの影響を判断できずに、脆弱性対応の初動が遅れてしまった経験はないでしょうか。無料で受け取れる速報や無料診断の範囲を知り、緊急時に誰が何を決めるかを平時に定めておけば、公表の直後に迷う時間を減らせます。
この記事では、脆弱性対応の入口になる無料の速報や診断、公開範囲の点検が扱う対象と範囲を整理し、公表直後の初動手順や優先度の判断基準の決め方まで詳しく解説します。平時から脆弱性対応の体制を整えたい情報システム担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:株式会社サイバーセキュリティ総研、株式会社セキュアDX ほか1件
- 出典の最終掲載:2026.11.13
SOURCESこの記事がまとめた発表
画像:発表資料より(PR TIMES)
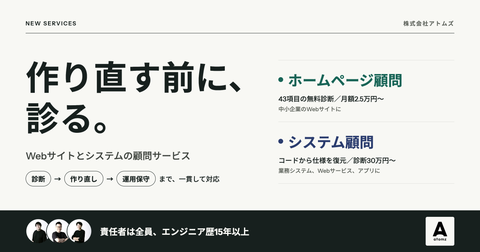
[1] Webサイトの脆弱性診断は無料。アトムズ、Webサイトとシステムの顧問サービス「ホーム ページ顧問」「システム顧問」を提供開始。
掲載 2026.11.12
発表を見る
画像:株式会社サイバーセキュリティ総研の発表資料より(PR TIMES)
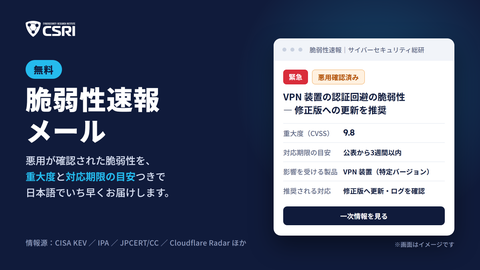
[2] 「大脆弱性時代」の情報収集を無料で支援。サイバーセキュリティ総 研、「脆弱性速報メール」の提供を開始
株式会社サイバーセキュリティ総研 / 掲載 2026.11.12
発表を見る
画像:株式会社ミツエーリンクスの発表資料より(PR TIMES)
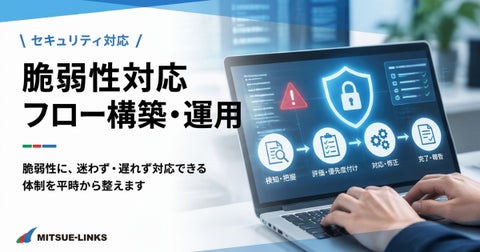
[4] 脆弱性に迷わず・遅れず対応できる体制を平時から整える「脆弱性対応フロー 構築・運用」サービスをリリース
株式会社ミツエーリンクス / 掲載 2026.11.13
発表を見る
目次
脆弱性対応を急がせる公表から悪用までの日数
セキュアDXが引用した米Rapid7社の2026年第3四半期の報告によると、深刻度の高い脆弱性は公開から悪用までが平均3日で、追跡した悪用の71%が公開から1週間以内に起きました。さらに、米CrowdStrike社の「2026 Global Threat Report」では、侵入後に別のシステムへ移るまでの平均時間が2025年に29分で、前年から65%速くなりました。[3]
サイバーセキュリティ総研は、公表される脆弱性が増え、公表から悪用までの時間も短くなった状況を「大脆弱性時代」と呼んでいます。同社によると、公的機関の注意喚起は英語のものも多く情報源も分かれており、専任の担当者がいない企業には優先順位の判断自体が負担です。[2]
アトムズは、PHP本体の深刻な脆弱性を例に、公表後に企業が判断に迷った経過を説明しています。発表で挙げられた経過は、以下の通りです。[1]
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月21日 |
| 国内のレンタルサーバー | 数日のうちに修正を適用 |
| 修正の適用方法 | バージョン番号を変えない適用が多い |
| 企業から聞かれた声 | 自社サイトへの影響を判断できない |
アトムズは、修正を確認する担当者がそもそもいない会社も少なくないと指摘しています。公表から悪用までの期間が短いなかでは、公表後に誰が影響を確かめるかを平時に決めておくことが、脆弱性対応の出発点です。

図1 公表から悪用までの速さを数字で見る
脆弱性対応の入口になる無料サービスの範囲
脆弱性対応の入口として無料で使えるサービスは、公表を知らせる速報や公開ページの診断、公開範囲とメール設定の調査に分かれます。本記事で取り上げる無料サービスは、以下の3つです。
- 公的情報を日本語で届ける脆弱性速報メール
- 公開ページを外から見る43項目の無料診断
- ドメインとメール設定を調べる無料チェック
いずれも無料で始められますが、調べる対象や受付の条件、結果の受け取り方はサービスごとに異なります。
公的情報を日本語で届ける脆弱性速報メール
サイバーセキュリティ総研は、悪用が確認された脆弱性や国内外の公的機関が注意を呼びかける脆弱性を日本語のメールで届ける「脆弱性速報メール」を、2026年11月6日から無料で提供しています。登録はメールアドレスの入力とプライバシーポリシーへの同意で済み、毎週月曜日には前週の動きをまとめた週次レポートも配信されます。[2]
速報メールが一通にまとめる情報は、以下の通りです。
| 項目 | 内容 |
|---|---|
| 重大度 | CVSSを件名と本文冒頭に表示 |
| 対応期限の目安 | 件名と本文冒頭に表示 |
| 影響を受ける製品 | 日本語でまとめて記載 |
| 推奨される対応 | 日本語で説明 |
| 根拠 | 根拠となるページへのリンク |
同社は緊急性の高いものに絞って配信しており、同じ脆弱性を複数の機関が取り上げても重ねては送らない方針です。また、配信は不定期で、公表された脆弱性の状況によっては配信がない日もあります。
速報は、米国CISAの悪用確認済み脆弱性カタログ(KEV)やIPA、JPCERT/CCなどの一次情報をもとにAIが作成し、別のAIとプログラムで照合したうえで配信されます。照合に通らなかったものは配信しない仕組みで、夜間に公表された分は翌朝にまとめて届く形です。

図2 脆弱性速報メールが届くまでの流れ
公開ページを外から見る43項目の無料診断
アトムズは、Webサイト向けの「ホームページ顧問」と、業務システムなど向けの「システム顧問」を2026年11月12日から提供すると発表しました。ホームページ顧問では、セキュリティや表示速度、検索対策など43項目を外部から無料で診断します。[1]
診断は公開ページを外部から閲覧する方法に限り、GETとHEADのリクエストを1秒あたり1リクエスト以下で送って、robots.txtに従います。ログインの試行や負荷をかける操作は行わず、判定には生成AIによる推測を使わずに、公開したルールと閾値で機械的に判定する仕組みです。
アトムズの2つの顧問サービスの料金(税別)と条件は、以下の通りです。
| 項目 | 料金・条件 |
|---|---|
| ホームページの初回診断 | 43項目のレポートは無料 |
| 整備プラン | 30万円 |
| ホームページ顧問の月額 | 2.5万円から |
| システム顧問の無料相談 | 30分・オンライン |
| システム健康診断 | 30万円〜80万円・2〜3週間 |
| 健康診断の受付 | 月2社まで |
契約期間の縛りはなく、月額契約は1か月単位で自動更新されます。システム健康診断は、設計書が残っていなくてもソースコードから仕様を書き起こす点検で、両サービスの担当はエンジニア歴15年以上の3名です。

図3 ホームページ顧問の無料診断の進め方
ドメインとメール設定を調べる無料チェック
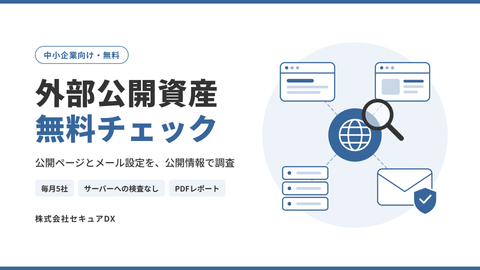
セキュアDXは、日本国内の中小企業を対象に、ドメイン名をもとに公開ページとなりすましメール対策の設定状況を公開情報から調べる「外部公開資産 無料チェック」の提供を始めました。結果は、同意の確認から通常3営業日以内にPDFのレポートで報告されます。[3]
調査する項目は、以下の4点です。
| 項目 | 内容 |
|---|---|
| 公開ページやシステム | ドメイン名から洗い出して一覧化 |
| 置かれているサーバー | IPアドレスを調べる |
| サーバーの管理主体 | 登録情報から推定して整理 |
| なりすましメール対策 | SPF・DMARCの設定と抜け |
同社は、本サービスはインターネット側から見える資産を棚卸しするもので、脆弱性診断ではないと説明しています。お客様のIPアドレスへ直接接続する検査は含まず、詳しく調べたほうがよい点があれば、有償の脆弱性診断を別途案内する形です。
受付は毎月5社まで、調査範囲は1社につき1〜3件のドメイン名で、セキュリティ関連事業者からの申し込みは受け付けていません。調査は、対象と同じドメイン名のメールアドレスから同意の返信を受けた案件に限って行われます。

図4 外部公開資産無料チェックを申し込む前の条件
脆弱性対応フローで平時に決める初動
ミツエーリンクスは、脆弱性が公表された段階から自社への影響を確かめ、対応の優先度を判断できる体制づくりを支援する「脆弱性対応フロー構築・運用」サービスをリリースしました。同社の説明をもとに、平時に決めておく内容を以下の2つに分けて見ていきます。
- 公表から方針決定までの初動手順
- 深刻度以外も見る優先度の判断基準
同社は、確認方法や判断基準、関係者への連絡方法が決まっていなければ、脆弱性情報を入手しても迅速な対応にはつながらないと説明しています。
公表から方針決定までの初動手順
ミツエーリンクスのサービスは、脆弱性情報の収集から影響確認、優先度判断、関係者への連絡、対応方針の決定までの流れを整理し、情報を入手した後の初動手順を平時に設計するものです。緊急時であっても、あらかじめ定めた連絡経路に沿って関係者が速やかに連携できる体制を整えるとしています。[4]
平時に決めておく項目は、以下の通りです。
| 項目 | 内容 |
|---|---|
| 最初の確認 | 最初に確認する事項を決める |
| 情報の共有 | 共有する情報を決める |
| 担当と承認 | 担当者と承認者を明確にする |
| 連絡先 | 関係者の連絡先を明確にする |
| 関係者 | Web運用担当や委託先など |
| 収集の範囲 | 対象技術・情報源・通知条件を協議 |
あわせて、同社は対象の技術やシステムに関係する脆弱性情報を継続的に確認し、担当者が偶然気づくことに依存しない状態を目指します。ただし、すべての脆弱性情報の入手も、あらゆる被害の防止も保証するものではありません。

図5 脆弱性情報を入手してから動き出すまで
深刻度以外も見る優先度の判断基準
ミツエーリンクスは、脆弱性の深刻度に加えて、自社環境の事情を踏まえた優先度の判断基準を整理するとしています。[4]
サイバーセキュリティ総研の速報メールは対応期限の目安を示しますが、目安は米国CISAがKEVで米国連邦機関向けに定めている期限です。さらに、同社はベストエフォートでの提供であり、すべての脆弱性を網羅するものではないとしています。[2]
優先度を決める材料と、材料が示される場所は以下の通りです。
| 判断材料 | 速報メール | ミツエーリンクスの基準 |
|---|---|---|
| 深刻度(CVSS) | 速報に記載 | 判断材料に含める |
| 対応期限 | 米国連邦機関向けの目安 | 発表に記載なし |
| 対象システムの重要度 | 発表に記載なし | 判断材料に含める |
| 外部公開の有無 | 発表に記載なし | 判断材料に含める |
| 利用状況 | 発表に記載なし | 判断材料に含める |
| 取り扱う情報 | 発表に記載なし | 種類や重要性を見る |
| 事業への影響 | 発表に記載なし | 判断材料に含める |
つまり、速報メールで深刻度と米国の期限の目安を受け取っても、自社システムの重要度や外部公開の有無は、平時に決めた自社の基準で判断する必要があります。

図6 速報の目安と平時の基準の違い
脆弱性対応の入口を自社に当てはめる観点
脆弱性対応の入口を選ぶときは、無料で受け取れる範囲に加えて、受け取った後に社内で判断する担当者もあわせて確かめておくと役立ちます。
自社の状況に当てはめるときの確認点は、以下の通りです。[1][2][3][4]
| 確認点 | 確かめる中身 | 例 |
|---|---|---|
| 情報の入り方 | 公表を誰が受け取るか | 速報と週次レポート |
| 調べる範囲 | 公開情報か接続する検査か | 閲覧のみの43項目診断 |
| 無料の上限 | 受付枠や件数の制限 | 毎月5社まで |
| 期限の根拠 | 外部の目安か自社の基準か | KEVの期限の目安 |
| 緊急時の連絡 | 担当者と承認者の有無 | 定めた連絡経路 |
| 次の段階 | 有償の診断や改修への案内 | 有償の脆弱性診断 |
無料の速報や診断で入口を確保しても、影響の確認から対応方針の決定までを誰が担うかは、自社で決めておく必要があります。

図7 脆弱性対応の入口になるサービスの位置づけ
References
- ^ PR TIMES. 「Webサイトの脆弱性診断は無料。アトムズ、Webサイトとシステムの顧問サービス「ホーム ページ顧問」「システム顧問」を提供開始。」. https://prtimes.jp/main/html/rd/p/000000007.000181488.html, (参照 26-11-16).
- ^ PR TIMES. 「「大脆弱性時代」の情報収集を無料で支援。サイバーセキュリティ総 研、「脆弱性速報メール」の提供を開始」. https://prtimes.jp/main/html/rd/p/000000018.000152742.html, (参照 26-11-16).
- ^ PR TIMES. 「無料で公開ページとメール設定を調査、中小企業向けに開始」. https://prtimes.jp/main/html/rd/p/000000005.000194416.html, (参照 26-11-16).
- ^ PR TIMES. 「脆弱性に迷わず・遅れず対応できる体制を平時から整える「脆弱性対応フロー 構築・運用」サービスをリリース」. https://prtimes.jp/main/html/rd/p/000000012.000182615.html, (参照 26-11-16).















What's New
新着記事

AIタスク管理・プロジェクト管理ツール「スーツアップ」、業務のひな型テンプレート・チ ェックリストを無料で使える「ひな型テンプレート」サイトを開設!

【2026年冬版】デザイナーなら知っておきたい最新AI事情をシェア!12/8(火)無料セミナー「AIキャッチアップ講座」を開催

懐かしい記憶のように、温かく柔らかな光でノスタルジックに描き出すソフト フィルター「ゴールドミスト No.1」

エンタメ社会学者・中山淳雄氏×アニメプロデューサー・大貫佑介が語る「日本アニメ ・IPの海外展開とヒットの仕組み」オンラインセミナーを12月2日(水)開催!

