IT企業がAIエージェントのセキュリティとゲートウェイを発表、セキュリティ担当者は制御点を比べられる
公開:
社内で動かすAIエージェントの安全対策を考えるとき、セキュリティをゲートウェイで経路ごと押さえるか、エージェントの行動を直接判定するかで迷っていないでしょうか。制御する場所が変わると止められる対象や記録の残り方も変わるため、製品を比べる前に違いを整理しておくと判断しやすくなります。
この記事では、AIエージェントを制御するゲートウェイや実行時の判定、本番前の攻撃テストについて、制御する場所と止める対象、導入事例の有無まで詳しく解説します。社内のAIエージェントを実行時に制御したいセキュリティ担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:Kong株式会社、ペンティオ株式会社
- 出典の最終掲載:2026.11.11
SOURCESこの記事がまとめた発表
画像:Kong株式会社の発表資料より(PR TIMES)
[1] Kong、みずほフィナンシャルグループの数千規模のAIエージェント活用を支える接続管理基盤にKong AI Gatewayを提供
Kong株式会社 / 掲載 2026.11.04
発表を見る
画像:発表資料より(PR TIMES)
[2] Sysdig、AIエージェントの全行動をランタイムで判定・制御する「Sysdig AI Defense」を提供開 始
掲載 2026.11.05
発表を見る
画像:ペンティオ株式会社の発表資料より(PR TIMES)
[3] ペンティオ、AIエージェントのコントロール基盤 × MCPゲートウェイ「Obot」の国内提供 を開始
ペンティオ株式会社 / 掲載 2026.11.05
発表を見る
[4] シスコ、企業でのAIエージェントの安全な活用に向け、フロンティア AI を活用 したレッドチーミングおよびエージェントオブザーバビリティを発表
掲載 2026.11.11
発表を見る
目次
AIエージェントの接続を管理するゲートウェイ
KongとペンティオはAIエージェントと業務システムやLLM(大規模言語モデル)の間にゲートウェイを置き、接続のルールや認証情報を1か所で管理する製品を提供しています。扱う内容は、以下の2つです。
- Kong AI Gatewayの接続統制
- MCPゲートウェイObotの権限統制
Kongは金融グループへの提供を、ペンティオは国内での提供開始を、それぞれ発表しました。
Kong AI Gatewayの接続統制
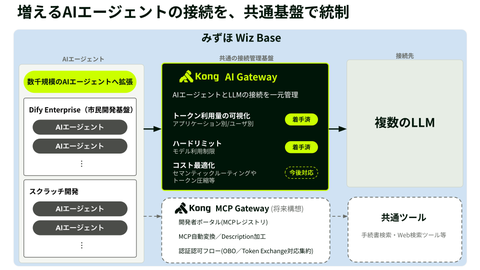
Kongは、みずほフィナンシャルグループに対し、AIエージェントの活用拡大を支える接続管理基盤として「Kong AI Gateway」の提供を開始しました。みずほフィナンシャルグループは「みずほWiz Base」を中心にAI活用を進めており、Kongは同基盤や他のIT基盤をまたぐ接続にも対応するとしています。[1]
みずほフィナンシャルグループは、ノーコード開発基盤「Dify Enterprise」を使い、現場の担当者がAIエージェントを作る市民開発の拡大を見据えています。Kongの役割は、エージェントと業務システムの間に共通のゲートウェイ層を置き、業務要件に応じたポリシーやアクセス権限を一元的に適用することです。

図1 Kong AI Gatewayがつなぐ相手
Kongが支援する3つの領域は、以下の通りです。
| 領域 | 内容 |
|---|---|
| 接続統制の一元化 | ポリシーと権限を共通基盤で適用 |
| LLM利用量・コストの可視化 | アプリやユーザーごとのトークン量 |
| 柔軟な接続と将来拡張 | データプレーンを柔軟に配置 |
Kongは、将来の連携拡大に向けてKong MCP GatewayやMCP Registryを使う支援の可能性も検討しているとしています。発表時点では検討の段階のため、MCPを通じた接続まで含めて比べる場合は提供状況の確認が必要です。
MCPゲートウェイObotの権限統制
ペンティオは、米国のObot AIとセールスパートナー契約を結び、「Obot」の国内提供を2026年11月5日から開始するとしています。Obotは、MCP(AIエージェントと外部ツールをつなぐ標準規格)のサーバーやLLMとAIクライアントの間に立つゲートウェイが認証情報を保持し、エージェントには渡さない製品です。[3]
ペンティオは、MCPサーバーが部門や個人ごとに増え、それぞれが認証情報を持つことによって、3つのリスクが表に出ていると説明しています。ペンティオが挙げるリスクは、以下の通りです。
| リスク | 起きること |
|---|---|
| OAuthのスプロール | 過大な権限のまま放置 |
| 可視性の欠如 | 実行内容を追跡できない |
| シャドーMCP | 未把握のまま社外へ送信 |
Obotは、管理者が承認したMCPサーバーやSkillsに限って、あらかじめ定めた権限の範囲で使わせることによって、情報漏えいや不正操作を防ぐとしています。OAuthトークンのスコープ制御はゲートウェイ側で一元的に行い、LLMのAPIキーも「Obot LLM Gateway」で集中管理します。

図2 Obotが受け持つ統制の機能
社員の端末のAIクライアント設定を調べ、未承認のエージェントやMCPサーバーを洗い出す「Obot Sentry」は、シャドーAI対策の機能です。導入形態は、クラウド型の「Obot Cloud」と、自社のKubernetesやDocker環境に置くセルフホスト型の「Obot Enterprise」から選べます。
Sysdigが実行時に判定するAIエージェントの行動
Sysdigは、AIエージェントの行動をランタイム(実行時)に判定・制御する「Sysdig AI Defense」の一般提供を開始しました。製品の要点は、以下の2つです。
- 許可・確認・ブロックの3つの判定
- カーネルとハーネスでの行動記録
Sysdigは、エンドポイントだけを見るツールはエージェントの意図を読み取れず、ネットワークだけを見るツールは経路を通らない行動を見落とすと指摘しています。そのうえで、AI Defenseはエンドポイント保護やレッドチーミングなど既存のツールを置き換えず、補完する位置づけです。
許可・確認・ブロックの3つの判定
Sysdig AI Defenseは、組織のポリシーに照らして、エージェントの行動を「許可する」「ユーザーに確認を求める」「完了前にブロックする」のいずれかに振り分けます。判定に使う3つの観点は、以下の通りです。[2]
| 観点 | 見る内容 |
|---|---|
| 意図 | 何をしようとしているか |
| 実際の動作 | 実際に何をしているか |
| アクセス範囲 | その認証情報で届く先 |
アクセス範囲を見る理由として、Sysdigは、テスト環境の認証情報の読み取りはノイズでも、本番環境を管理するキーの読み取りはインシデントだという例を挙げています。ポリシーに違反する行動は実行前にブロックし、すり抜けた場合はそのプロセスを強制終了します。
運用の始め方は、ポリシーテンプレートを出発点にアラートモードで運用し、準備が整った段階でブロックを伴う運用へ切り替える流れです。テンプレートには「OWASP Top 10 for LLM Applications」などのフレームワークに対応したルールが含まれています。

図3 Sysdig AI Defenseの運用の進め方
カーネルとハーネスでの行動記録
Sysdig AI Defenseは、カーネル(OSの中核)のレベルで行動を記録し、侵害されたエージェントや暴走したエージェントでも改ざんできない記録を残すとしています。エージェントのログから分かるのは何をしようとしたかという意図で、実際に何が実行されたかを示せるのはカーネルだというのがSysdigの説明です。[2]
創業者兼CTOのロリス・デジョアンニ氏は、エージェントがツールの呼び出しについて事実と違う報告をすることがあると述べました。また、エージェント内部では動作の枠組みである「ハーネス」を計装し、どのツールやMCPサーバーをどの引数で呼び出したかを把握します。

図4 エージェントのログとカーネル記録の違い
Sysdig AI Defenseで追跡できる範囲は、以下の通りです。
| 範囲 | 具体例 |
|---|---|
| 従業員の端末 | ワークステーション |
| 本番環境 | LinuxやKubernetes |
| 外部のエージェント基盤 | 自社所有でないマネージド型 |
モデルの呼び出しは、AIゲートウェイを経由しないものも含めて、エージェントやチーム、担当者に紐づけられます。発表時点で一般提供を開始したのは、macOSおよびWindows向けです。
AIエージェントを継続して検証するシスコの新機能
シスコは、オーストラリアのメルボルンで開かれたCisco Live!で、AIエージェントを保護・監視するための新機能を発表しました。製品の要点は、以下の2つです。
- Claude Mythosで行う攻撃テスト
- Splunkで行うエージェント評価
シスコは、2025年1月にCisco AI Defenseをリリースして以降、数百社の顧客を支援し、AIエージェントなどの重大な脆弱性を本番稼働の前に特定してきたとしています。
Claude Mythosで行う攻撃テスト
シスコは、AI Defenseの適応型レッドチーミング(攻撃者の視点でシステムを試す評価)の枠組みに、AnthropicのClaude Mythosを追加すると発表しました。Claude Mythosは、高度な推論でテストを計画し、結果を各システムへの攻撃手法の形に展開するとシスコは説明しています。[4]
Claude Mythosを使うレッドチーミングの主な機能は、以下の通りです。
| 機能 | 内容 |
|---|---|
| 攻撃シナリオの生成 | 状況に沿った多段階攻撃の経路 |
| 制限付きのアクセス | 所定のインターフェースからのみ |
| 監査証跡 | 各テストアクションを記録 |
シスコは、Claude Mythosを使う適応型レッドチーミングを一部の企業向けに提供開始する予定としています。発表時点では、まだ提供前の機能です。
シスコは、Claude Mythosを安全に使うため、テスト対象を企業が登録した自社所有の許可済みターゲットに限るなど、多重の安全策を講じました。各テストは氏名が特定された担当者に暗号技術で紐づけられ、時間制限のあるセッションとしていつでも中断できます。

図5 Claude Mythos利用時の安全策
Splunkで行うエージェント評価
シスコは、Splunk Agent Observabilityを強化し、AIエージェントのコストと作業の品質を結び付けて見られるようにするとしています。トークノミクスは、Amazon BedrockとAmazon CloudWatchの利用状況データを用いて、各エージェントのコストを作業の品質や影響の評価と結び付ける機能です。[4]
評価用のEval-G1モデルについて、シスコは商用のLLMと比べて最大98%低いコストで評価やガードレールの適用を実行できると説明しています。評価時の応答速度は従来のLLMの2.5倍で、リアルタイムのエージェント制御を可能にするとしています。

図6 数字で見るエージェント評価と運用
発表された機能の提供時期は、以下の通りです。
| 機能 | 発表時点の予定 |
|---|---|
| トークノミクス | 12月にプライベートプレビュー |
| トークノミクスの一般提供 | 2027年初頭にAWS Marketplace |
| 評価モデルと評価チューナー | 2026年11月から一般提供 |
2026年10月に発表されたSplunkの調査では、ITOpsとエンジニアリングの専門家の81%が、セキュリティとオブザーバビリティ(可観測性)のチームの連携が強化されたと回答しました。シスコは、一部の製品や機能の提供時期が開発の進展によって変わる場合があるとしています。
AIエージェントの制御製品を比べる観点
AIエージェントを制御する製品は、制御する場所と止める対象、導入事例の示し方がそれぞれ異なります。自社に当てはめる際の確認点は、以下の通りです。
| 観点 | 確かめること | 発表から見える違い |
|---|---|---|
| 制御する場所 | 通信の通り道か実行環境か | ゲートウェイ型と実行時判定型 |
| 止める対象 | ツールの利用か行動か | 未承認ツールや危険な行動 |
| 検証する時期 | 本番の前か運用中か | レッドチーミングは本番前 |
| 導入事例 | 自社に近い事例か | 金融の事例や顧客コメント |
| 費用の把握 | 誰の利用に紐づくか | トークン量の可視化 |
導入事例の有無では、Kongがみずほフィナンシャルグループへの提供を示し、Sysdigは顧客のCTO兼CISOのコメントを紹介しています。ペンティオは無料トライアルを含むPoCから本番展開までの日本語支援を掲げ、シスコのレッドチーミングは一部企業向けの提供予定にとどまります。[1][2][3][4]

図7 AIエージェント制御製品の位置づけ
制御する場所は製品ごとに異なるため、経路で押さえるゲートウェイと実行時の判定を組み合わせるかどうかも、比べる際の観点の一つです。自社で動くエージェントの種類と止めたい操作を先に書き出しておくと、どの場所で制御するかを決めやすくなります。
References
- ^ PR TIMES. 「Kong、みずほフィナンシャルグループの数千規模のAIエージェント活用を支える接続管理基盤にKong AI Gatewayを提供」. https://prtimes.jp/main/html/rd/p/000000083.000129151.html, (参照 26-11-13).
- ^ PR TIMES. 「Sysdig、AIエージェントの全行動をランタイムで判定・制御する「Sysdig AI Defense」を提供開 始」. https://prtimes.jp/main/html/rd/p/000000036.000107539.html, (参照 26-11-13).
- ^ PR TIMES. 「ペンティオ、AIエージェントのコントロール基盤 × MCPゲートウェイ「Obot」の国内提供 を開始」. https://prtimes.jp/main/html/rd/p/000000010.000118308.html, (参照 26-11-13).
- ^ PR TIMES. 「シスコ、企業でのAIエージェントの安全な活用に向け、フロンティア AI を活用 したレッドチーミングおよびエージェントオブザーバビリティを発表」. https://prtimes.jp/main/html/rd/p/000000013.000177453.html, (参照 26-11-13).



What's New
新着記事

Organization PolicyがMCPサーバーの一般提供を開始、Geminiで自然言語からカスタム制約の作成が可能

Google CloudがPartner Cross-Cloud Interconnect for last mileをプレビュー公開、us-east4でLumen経由のLayer 3専用プライベート接続が可能

Chrome Enterpriseが医療向けの更新を発表、IGEL OS互換で臨床端末へ展開が可能

【ながさき IT CAMP】IT未経験から長崎で働く。その一歩を踏み出した卒業生のリアル。長崎県×CodeCamp、11月16日に無料オンライン説明会を開催