PR会社とIT企業がサイバー攻撃の危機広報と復旧訓練を提供、広報・情報システム担当者が平時に練習
公開:
サイバー攻撃を受けた後の説明と復旧を事前に訓練したくても、危機広報と復旧訓練のどこまでを外部へ任せるかで迷っていないでしょうか。訓練で確かめる場面と外部に頼む支援を先に切り分けておけば、自社に合う訓練やサービスを選びやすくなります。
この記事では、危機広報を練習する模擬取材や実地での復旧訓練、診断から始める支援パッケージの中身に加え、国内の漏えい事案の傾向まで詳しく解説します。サイバー攻撃後の説明と復旧の訓練を検討している広報・情報システム担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:株式会社マテリアルデジタル
- 出典の最終掲載:2026.10.21
SOURCESこの記事がまとめた発表
目次
危機広報の前提となる漏えい事案125件の傾向
中央構想研究所は、2026年8月16日〜10月15日に公表された国内の漏えい事案125件を集計し、「情報漏えい白書」の2026年10月版として無料で公開しました。公表は9月に60件、10月は前半で49件にのぼり、規模の数字が分かる事案のうち24件は100万以上でした。[1]
同社は、上場企業とその子会社の100万件以上の流出が2026年は10月5日時点で10件と、2025年の6件を上回るとする東京商工リサーチの集計も紹介しています。白書は「初動の型を持つ」を含む5章で構成され、同社は初動を全社で確かめるインシデント対応訓練も手がけています。

図1 数字で見る漏えいとランサムウェア被害
同社の集計による原因と経路の内訳は、以下の通りです。
| 原因・経路 | 件数 |
|---|---|
| ウイルス感染・不正アクセス | 119件(95.2%) |
| 侵入の手口を公表していない事案 | 47件 |
| ランサムウェアに関わる事案 | 13件(手口が分かる事案のうち) |
| 委託先・SaaS・クラウド経由 | 30件(24%) |
同社によると、自社のシステムに問題がなくても、預けた先の被害が自社の顧客の情報に及ぶ事案が続いています。委託先からの報告で漏えいを知った事案も多いことから、同社は顧客の情報の預け先と、異変に最初に気づく人を把握しているかを問いかけました。
危機広報を練習する模擬取材型メディアトレーニング
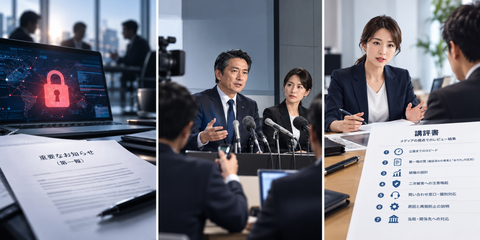
総合PR会社の共同ピーアールは2026年10月21日、不正アクセスによる情報漏えいを想定した「不正アクセス対応メディアトレーニング」の提供を始めました。同社は、多くの事案が記者会見に至らず「お知らせ」の公表で完結しても、公表後はメディアからの照会に加え、顧客や株主、監督官庁などからの問い合わせが続くとしています。
- 会見・取材・入電から選ぶ模擬取材の形式
- 第一報テンプレートを見直す講評の観点
同社は、確定前の公表や見出しで伝える相手と内容、続報を予告する時期といった判断は、書式が決まっていても訓練なしには身につかないとみています。委託先や子会社などを経由して複数社に波及する事案では、委託元としての説明責任も問われると指摘しました。
会見・取材・入電から選ぶ模擬取材の形式
共同ピーアールのトレーニングは、多くの組織が作成している情報漏えい時の「第一報テンプレート」を使い、クライアント社内で約3時間かけて行う形式です。プログラムの構成は、以下の通りです。[4]
| 区分 | 内容 |
|---|---|
| 座学 | 60分 |
| 対策会議 | 60分 |
| 模擬取材 | 50分(3つの形式から選択) |
| 実施場所 | クライアント企業内の会議室(対面) |
模擬取材の50分は、自社が最も備えたい場面に合わせて形式を選びます。経営層が会見で説明する模擬会見や責任者が個別取材に答える模擬取材、広報担当者が電話照会に応じる入電対応の3つです。
想定する場面も形式ごとに分かれ、模擬会見は被害が拡大した場合、模擬取材は続報や原因、再発防止を問われる場面を前提にしています。入電対応は、第一報の直後に最初に起きる記者からの電話照会を想定した内容です。

図2 模擬取材の形式ごとに想定する場面
第一報テンプレートを見直す講評の観点
共同ピーアールは、実施前にクライアントの第一報テンプレートを預かり、トレーニング時にメディアの視点でレビューします。リスク管理の専門家とマスメディア報道の経験を持つ専門家らが企業のリリースを見たうえで、一貫したプロセスを対象に講評と提言を行う流れです。[4]
クライアント側で用意するものは、以下の通りです。
| 用意するもの | 中身 |
|---|---|
| 不正アクセス時のテンプレート | 公表文書(お知らせ文など)と想定QA |
| 危機想定シナリオ | 不正アクセスの想定と被害 |
| 会議室 | 同社が用意する場合は別途費用 |
終了後には、7つの観点から改善点を示した講評書が後日納品されます。
講評の観点は、公表までのスピードや第一報の質、続報の設計、二次被害への注意喚起、問い合わせ窓口・個別対応、原因と再発防止の説明、当局・関係先への対応です。このうち第一報の質では、確認済みの事実と「おそれ」を区別できているかが問われます。

図3 模擬取材型トレーニングの構成要素
危機広報と並ぶシステム復旧の防災訓練
ITインフラサービス企業のレック・テクノロジー・コンサルティングは2026年10月から、企業向け「サイバー攻撃の防災訓練」の提供を始めました。同社は、警察庁の資料をもとに国内で2026年上半期に123件のランサムウェア被害が報告されたことを挙げ、復旧手順を実際に練習しておく必要があるとしています。
- バックアップ復元を確かめる復旧訓練の進め方
- 復旧訓練を支えるRe:BIRTHの環境整備
バックアップや復旧用の環境を準備していても、その後のシステム変更や担当者の交代で手順が合わなくなったり、作業が引き継がれなくなったりすることがあります。そのため同社は、実際に復旧手順を動かして問題を平時に見つけ、備えを見直すことを訓練の目的に置きました。
バックアップ復元を確かめる復旧訓練の進め方
訓練では、レックが顧客企業のシステムや業務、その時々の攻撃の傾向を踏まえて、被害を想定したシナリオを作成します。あらかじめ復旧対象と、どの状態になれば復旧できたと判断するかを定め、担当者が手順に沿って実地テストを行う流れです。[3]
訓練で確かめる主な作業と実施の目安は、以下の通りです。
| 項目 | 内容 |
|---|---|
| バックアップの復元 | 保護していたデータを戻す |
| 代替環境の立ち上げ | 別のクラウド環境で必要なシステムを起動 |
| 非常時の環境への接続 | 要望に応じて担当者が練習 |
| 実施の目安 | 年1〜2回を目安に継続 |
復旧対象は、事業を続けるために最低限必要な機能を優先して決めます。業務の再開に必要なシステムやログイン環境を備えた、いわば「仮設の仕事場」を用意して早期の再開につなげる考え方です。
目標に届かなかった場合や作業に時間がかかった場合は、原因や手順上の問題を洗い出し、復旧マニュアルや自動化のためのプログラムを見直します。見直した内容は、次の訓練と実際の被害への備えに反映されます。

図4 復旧訓練を繰り返す流れ
復旧訓練を支えるRe:BIRTHの環境整備
訓練は、レックがサイバー攻撃被害からの復旧を支援するサービス「Re:BIRTH(リバース)」の一環として提供するものです。Re:BIRTHでは、まず被害後に事業を継続できる仕組みや体制があるかを診断し、不足する点と改善の順序を整理します。[3]
そのうえで、バックアップを改変・削除から守る保管環境や感染を広げないためのネットワークの隔離・遮断、非常時に使う代替システムなどを構築します。ネットワークやクラウド、バックアップを専門とする同社のエンジニアが連携し、診断から環境構築、復旧訓練、その後の改善までを支える体制です。

図5 Re:BIRTHで整える復旧の備え
訓練の提供条件は、以下の通りです。
| 項目 | 内容 |
|---|---|
| 提供先 | Re:BIRTHの導入企業 |
| 範囲・日数・頻度 | 個別に調整 |
| 費用 | 対象システムと支援内容で見積もり |
| 相談 | 業種やBtoB・BtoCを問わず受け付け |
訓練はRe:BIRTHの導入企業向けのため、復旧訓練を外部に頼む場合は、環境整備を含めた支援の範囲を見積もりの段階で確かめる必要があります。同社は、企業規模に対してIT部門の人員や専門知識の確保に課題を抱える企業にも、実行できる復旧の備えを整えてもらうことを目指しています。
危機広報まで診断するマモレルのパッケージ
マテリアルデジタルは2026年10月21日、サイバーセキュリティサービス「マモレル」で「マモレル クライシスコミュニケーションパッケージ」の提供を始めました。グループ会社マテリアルの危機管理の専門部門と共同で開発し、技術の備えと説明の備えを一つの窓口で支援するメニューです。[2]
同社は、技術対策は情報システム部門、対外説明は広報部門と担当が分かれ、有事に両者をつなぐ準備が整っていない企業が多いとみています。サイバーヘルスチェックの結果をもとに提案される支援は、以下の3つの段階に分かれています。
| 段階 | 対策・確認 | 体制・説明 |
|---|---|---|
| 平時の備え | セキュリティ対策の強化 | 危機管理体制・マニュアルの整備、訓練 |
| 有事の対応 | 被害状況の確認 | 公表判断から記者会見、社内外への説明 |
| 事後の回復 | 再発防止策の検討 | 信頼回復に向けた情報発信 |
診断後の対策と支援は有償で個別に提案され、通常1回15万円(税別)のサイバーヘルスチェックは期間限定で無料です。無料診断の概要は、以下の通りです。
| 項目 | 内容 |
|---|---|
| 調べる内容 | 漏えいの有無、Webサイトとサーバーのリスク |
| 広報面の確認 | 有事の広報対応体制 |
| 調査の方法 | 外部から調べ、システムへの侵入はしない |
| 受付 | 10月21日〜11月20日・先着10社 |
対象は国内に拠点を持つ企業・団体の情報システムや広報、経営企画、リスク管理の担当者で、結果はレポートと報告会で伝えられます。競合事業者などは、申し込みを断られる場合があります。

図6 無料診断から有償支援の提案までの流れ
危機広報の訓練を外部に頼む範囲の決め方
説明の訓練と復旧の訓練は、確かめる場面も外部の支援を受ける条件も別のものです。自社で確かめたいことを先に決めておくと、合う支援と事前に確かめることを整理しやすくなります。
確かめたいことごとに合う支援と、事前に確かめることを並べると、以下の通りです。[1][2][3][4]
| 確かめたいこと | 合う支援・資料 | 事前に確かめること |
|---|---|---|
| 記者や問い合わせへの説明 | 模擬取材型のトレーニング | 第一報テンプレートと想定QA |
| 最低限の業務の再開 | システム復旧の防災訓練 | 復旧対象とRe:BIRTHの導入 |
| 技術と広報体制の現状 | 診断から始めるパッケージ | 有償となる診断後の支援の範囲 |
| 委託先経由の漏えい | 漏えい事案の原因と経路の分析 | 情報の預け先と最初に気づく人 |
中央構想研究所の集計では委託先・SaaS・クラウド経由の漏えいが24%を占め、共同ピーアールも委託元としての説明責任が問われる点を挙げていました。危機想定シナリオは企業側が用意するため、委託先からの報告で漏えいを知る場面を模擬取材の前提に含めるかどうかは、自社で決められます。

図7 説明と復旧の備えの位置づけ
実地で練習する場面と診断で把握する現状を分けて考えると、広報と情報システムの担当者が準備する範囲も決めやすくなります。
References
- ^ PR TIMES. 「情報漏えい白書|直近2ヶ月の125件に見る最新の動向と事例紹介【2026年10月版】」. https://prtimes.jp/main/html/rd/p/000000039.000190769.html, (参照 26-10-23).
- ^ PR TIMES. 「マテリアルデジタルのサイバーセキュリティ「マモレル」からマテリアルと共同開発した危機管理の新メニュー 「マモレル クライシスコミュニケーションパッケ ージ」を提供開始」. https://prtimes.jp/main/html/rd/p/000000132.000017894.html, (参照 26-10-23).
- ^ PR TIMES. 「企業向け「サイバー攻撃被害を想定した防災訓練」を 提供開始」. https://prtimes.jp/main/html/rd/p/000000009.000187608.html, (参照 26-10-23).
- ^ PR TIMES. 「不正アクセス対応の模擬取材型メディアトレーニングを提供開始」. https://prtimes.jp/main/html/rd/p/000000014.000023376.html, (参照 26-10-23).



What's New
新着記事

Google CloudがPQC Gemini Notebookを公開、質問応答や音声概要に対応

GTIGがUNC7017の調査を紹介、Notifycfg.iniへの悪用経路の追加とCROSSROADを報告

GTIGとMandiantがAOMEIの更新基盤への攻撃の手口を紹介、攻撃者は設定を5〜10分だけ改ざん

BigQueryトークン割り当てが一般提供を開始、管理者が生成AI関数の日次トークン上限を設定可能