AIセキュリティ企業などが権限の点検策を示す、情報システム部門が攻撃例と対策を比べられる
公開:
AIセキュリティの担当者は、社内のAIツールに与えた権限や読み込ませる指示を、どこまで点検すべきか迷っていないでしょうか。攻撃の実例を知らずに製品や外部サービスを選ぶと、自社の弱い部分と対策の守備範囲がずれるおそれがあります。
この記事では、AIエージェントの指示を書き換える手口や制限モードの迂回といった攻撃の実例から、端末に入れる防御製品や月次の点検プラン、自社で確かめる観点まで詳しく解説します。AIセキュリティの対策を比べたい情報システム部門の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:株式会社コミクス、CoWorker株式会社
- 出典の最終掲載:2026.11.10
SOURCESこの記事がまとめた発表
[1] チェック・ポイント・リサーチ、「プロンプト型アドウェア」の手法を発見 AIへの隠れた指示がもたらす企業の新たなセキュリティリスクに警鐘
掲載 2026.11.09
発表を見る
[3] チェック・ポイント・リサーチ、ChatGPTのロ ックダウンモード迂回を可能にする脆弱性を発見 AI業界全体に関わるセキュリティ課題を明らかに
掲載 2026.11.10
発表を見る
画像:CoWorker株式会社の発表資料より(PR TIMES)
[4] AIセキュリティのCoWorker、社員のAI利用を守る“ウイルス対策ソフトのAI版”「CoWorker AI Harness」を提供開始
CoWorker株式会社 / 掲載 2026.11.10
発表を見る
目次
AIセキュリティで報告されたAIツールへの攻撃
AIセキュリティの分野では、チェック・ポイントの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)が、AIツールの指示や制限を回り込む手口を分析して公表しました。CPRが取り上げた事例は、以下の通りです。
- Haiouのプロンプト型アドウェア
- ChatGPTのロックダウンモード迂回
取り上げた事例では、AIモデルそのものではなく、モデルを取り巻く指示や設定、アプリケーションの部品が攻撃の入り口として扱われています。モデルの安全性だけを確かめても、周辺の部品に穴が残れば守りきれない点が共通の教訓でした。
Haiouのプロンプト型アドウェア
CPRは、OpenAI Codex向けのジェイルブレイクバンドル「Haiou」を発見し、AIエージェントが信頼する指示を書き換えて広告を差し込む手口を「プロンプト型アドウェア」と名付けました。ジェイルブレイクはAIのセキュリティ制限を回避させる試みで、Haiouは埋め込んだ指示にAIを従わせるプロンプトインジェクションの手法を複数使います。[1]
Haiouは、Codexのグローバルな指示に宣伝用の指示を書き加えていました。その結果、利用者が一般的な挨拶を入力すると、サードパーティー製AIゲートウェイの広告が応答に表示されます。

図1 Haiouが広告を表示させるまで
挙動は実行可能コードではなく自然言語の指示や設定で組み込まれるため、従来どおりソフトウェアの動作を調べるだけでは把握できない可能性があります。CPRが確認した事実と、悪用された場合のリスクは、以下の通りです。
| 項目 | CPRの確認状況 |
|---|---|
| 表示された広告 | 悪意は確認されず |
| 宣伝先のAIゲートウェイ | 悪意の指標は未確認 |
| 企業情報の窃取 | 今回の調査では未確認 |
| 悪意ある利用の場合 | 機密情報の流出の恐れ |
CPRはHaiouをAIサプライチェーン攻撃とは分類していませんが、外部のスキルや設定を信頼すると同様の仕組みが将来悪用される可能性があると指摘しました。そのうえで、エージェントの動作を決める指示や設定が継続的に改変されていないかを監視するよう推奨しています。
ChatGPTのロックダウンモード迂回
CPRは、ChatGPTのロックダウンモードを迂回できる脆弱性を見つけ、責任ある情報開示を行いました。ロックダウンモードは、プロンプトインジェクションを起点とするデータの不正な持ち出しを減らすための、オプションのセキュリティ設定です。[3]
ロックダウンモードは外部への通信経路を制限しますが、HTMLページプレビュー用のサンドボックスには、ポップアップの表示を許可する権限が残っていました。研究者らは、描画したページの中に入れ子のフレームを作ることによって、新しいウィンドウを開く操作の遮断を回避できると確認しています。

図2 ロックダウンモードとサンドボックスの食い違い
攻撃はElectronベースのデスクトップアプリで実証されましたが、根本の脆弱性はデスクトップ環境に限られません。CPRが示した攻撃シナリオは、以下の通りです。
| 攻撃シナリオ | 内容 |
|---|---|
| チャットデータの送信 | 操作不要で攻撃者のサーバーへ |
| 偽の画面の表示 | アプリのアイコンのまま表示 |
| 認証情報の窃取 | ログアウト中に偽の認証ページへ |
| マルウェアの配信 | リンクのクリックが必要 |
CPRは2026年9月18日、OpenAIから当該サンドボックスのアクセス許可を削除したとの通知を受け、再検証で悪用手法が機能しないことを確かめました。CPRは実環境での悪用の証拠は確認していないものの、単一の制限モードを完全なセキュリティ境界とみなさず、新機能の追加に合わせて前提を再検証するよう企業に求めています。
社員PCに常駐するAIセキュリティ製品
CoWorker株式会社は、社員のPCやサーバーに入れて使うAIセキュリティ製品「CoWorker AI Harness」の提供開始を発表し、“ウイルス対策ソフトのAI版”と位置づけました。製品の主な機能と、AIならではの権限の問題への対応は、以下の通りです。
- AIDRなど5つの主な機能
- AI経由の実質的な権限昇格の検知
Windows、macOS、Linuxに対応し、最大5席・30日間の無料トライアルでは、管理画面で検知結果と端末の状況を確かめられます。インストールは約30分で、端末やアプリケーション側の設定変更は不要としています。
AIDRなど5つの主な機能
CoWorker AI Harnessは、AIサービス向けの通信を端末側で確かめ、それ以外の通信はそのまま通す設計で、プロキシ設定や証明書の配布は必要ありません。同社は、従来のファイアウォールやプロキシではAIサービスとの通信が正常な通信として扱われ、入力内容やAIエージェントの操作まで把握するのは難しいと説明しました。[4]
同社が挙げる5つの主な機能は、以下の通りです。
| 機能 | 内容 |
|---|---|
| AIDR | 送信内容の個人情報や認証情報を検知 |
| AIFW | AIエージェントのツール操作を制御 |
| EDR | 端末上の不審な挙動を検知・通知 |
| ASM | AI・MCPの設定や脆弱性を可視化 |
| VA | 検知後の確認や調査を支援 |
CoWorker AI Harnessは検知した情報を、AIプロバイダへ送る前に端末上でトークンに置き換える「可逆マスキング」を行います。AIからの回答は元の値に戻すか伏せ字のままにするかを選べ、MCP経由でSlackやNotionなどの業務ツールを操作するときは端末側で実値に戻します。

図3 可逆マスキングで値が行き来する先
ただし、同社は既存のウイルス対策ソフトを代替する製品ではないとしており、利用できる機能や検査範囲は契約プランやOS、AIツール、端末構成によって異なるとのことです。可逆マスキングも、対象情報や利用環境によっては復元できない場合があり、対応範囲は導入前の試用で確認するとしています。
AI経由の実質的な権限昇格の検知
実質的な権限昇格とは、一つひとつの操作は正規の権限内でも、AIが複数の情報やツールを横断した結果、機密情報が権限の壁を越えてしまう状態を指します。CoWorkerは人事担当者の例を挙げ、次の条件がそろうとAIが人事限定の情報を全社員向けのページへ書き込めると説明しました。[4]
- 人事担当者に人事情報を読む権限
- 同じ担当者に社内Wikiへ書く権限
- AIへ採用進捗のWiki掲載を依頼
CoWorker AI Harnessは、AIが読み取った情報の権限レベルと書き込み先の公開範囲を比べ、高い権限の情報が広い範囲へ伝わった場合に情報システム部門へアラートを送ります。同社は、人なら途中で気づくがAIは気づかない操作にも、セキュリティのガードレールを設けるとしています。

図4 権限の壁を越える書き込みと検知の流れ
Proプラン以上では、AIが定期巡回や自動トリアージ、エスカレーションを担う「ロボットSOC」も提供され、怪しい兆候を平易な日本語で整理して重要度を判定します。専任のSOC担当者を置きにくい組織でも、対応すべき人と作業までを記した通知文を受け取れる設計でした。
AIセキュリティと並ぶAI環境の月次点検
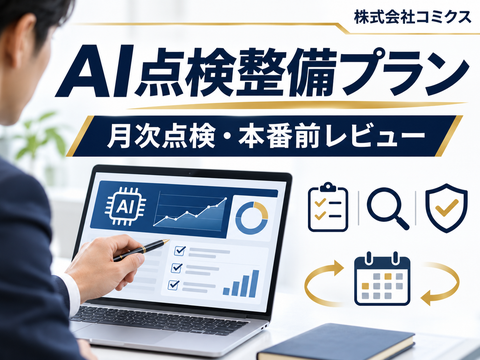
株式会社コミクスは、ClaudeCodeやCodexを自ら使う経営者に向けて、AI環境の保守・点検契約「AI点検整備プラン」の提供を始めました。契約期間は1年で、権限や秘密情報の管理、停止時の相談、人による確認工程を通じて、AIを使い続けるための運用を支援するとしています。[2]
プランに含まれる4つの支援は、以下の通りです。
| 支援 | 確認する内容 |
|---|---|
| 月次点検 | 権限・秘密情報・自動実行 |
| 駆け込み復旧 | AIや自動化の停止時の相談 |
| 本番投入前レビュー | 自動化やスキル、社外向け文面 |
| 四半期の成果報告 | 合意した指標で成果を確認 |
月次点検では、利用企業が読み取り専用の自己診断を実行し、コミクスは診断結果の要約だけを受け取って、赤・黄・緑の点検票と直し方を返します。顧客データや秘密情報を持ち出さない進め方で、設定変更は利用企業が自ら行うか、承認を得て同席のうえ実施します。
駆け込み復旧は月4件まで相談を受け、営業日48時間以内に一次回答しますが、復旧完了までの時間は保証していません。さらに同社は、点検は助言であって事故ゼロを保証せず、企業全体のサイバーセキュリティ対策を代替するものでもないと明記しました。

図5 AI点検整備プランを数字で見る
AIセキュリティで自社の権限を点検する観点
AIセキュリティの対策を選ぶ前に、自社のAIツールが読める情報と実行できる操作を棚卸ししておくと、攻撃の実例と防御・点検の手段を自社に当てはめやすくなります。CPRはAIサービスがアクセスできる機密情報の範囲を制限するよう推奨し、コミクスも、AIが読む情報と実行できる操作を把握しないまま利用範囲を広げると管理の死角が残ると指摘しています。[1][2][3]
ここまでの内容をもとに、自社で確かめる観点を整理すると、以下の通りです。
| 観点 | 確かめること | 関連する事例・手段 |
|---|---|---|
| AIの利用状況 | 使うAIと外部部品を把握 | ASMやCPRの推奨対策 |
| 指示と設定 | スキルや設定の改変を監視 | Haiouの事例 |
| AIの権限 | 読める情報と操作を絞る | 月次点検 |
| 制限モード | 単独で境界とみなさない | ロックダウンモード迂回 |
| 本番投入 | 自動化やスキルを人が確認 | 本番投入前レビュー |
社員の端末を常に見張りたいならCoWorker AI Harnessのような常駐型の製品が、経営者や社員が作った自動化を定期的に見直したいならコミクスのプランが、守備範囲として近い手段です。ただし、CoWorkerは既存のウイルス対策ソフトを、コミクスは企業全体のサイバーセキュリティ対策を、それぞれ代替しないと明記しています。[4]

図6 防御・点検の手段の位置づけ
コミクスのプランは経営者を対象にしているため、情報システム部門が使う場合は、点検対象と運用方法を申込時に確かめる必要があります。攻撃の実例が示すとおり、指示や設定、周辺の部品まで点検の範囲に含めたうえで、常時の監視と時期を決めた確認を組み合わせられるかを検討してください。
References
- ^ PR TIMES. 「チェック・ポイント・リサーチ、「プロンプト型アドウェア」の手法を発見 AIへの隠れた指示がもたらす企業の新たなセキュリティリスクに警鐘」. https://prtimes.jp/main/html/rd/p/000000569.000021207.html, (参照 26-11-12).
- ^ PR TIMES. 「AIの権限放置に経営リスク。コミクス「AI点検整備プラン」提供開始」. https://prtimes.jp/main/html/rd/p/000000317.000002500.html, (参照 26-11-12).
- ^ PR TIMES. 「チェック・ポイント・リサーチ、ChatGPTのロ ックダウンモード迂回を可能にする脆弱性を発見 AI業界全体に関わるセキュリティ課題を明らかに」. https://prtimes.jp/main/html/rd/p/000000570.000021207.html, (参照 26-11-12).
- ^ PR TIMES. 「AIセキュリティのCoWorker、社員のAI利用を守る“ウイルス対策ソフトのAI版”「CoWorker AI Harness」を提供開始」. https://prtimes.jp/main/html/rd/p/000000051.000156001.html, (参照 26-11-12).



What's New
新着記事

Google CloudがClusterNetworkPolicyの構成例を紹介、プレビュー版で3層の通信制御が可能

GoogleがCodeMenderの参照構成を紹介、プルリクエストで脆弱性の検証と修正が可能

Google CloudがProfessional Agentic Architect認定資格を発表、試験とハンズオンラボの2部構成で実践力の証明が可能

lemonflowがGemma 4を導入、EV充電向けAIエージェントでP50遅延約350ミリ秒を実現