SaaS企業がISOやSOC2のセキュリティ認証を取得、情報システム部門が見る対象は認証で異なる
公開:
取引先SaaSの導入審査で、ISOの認証やSOC2の報告書を示されても、確かめられた範囲を読み取れずに判断に迷うことはないでしょうか。同じセキュリティ認証の取得でも、認証の対象と第三者が確かめた形によって、審査で読み取る中身は変わります。
この記事では、SaaS事業者が取得したセキュリティ認証の対象と第三者による確認の形を、適用範囲の読み方や審査で確かめる観点まで詳しく解説します。取引先SaaSの導入審査を担う情報システム部門の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:株式会社ダイニー、株式会社SAMURAI ARCHITECTS ほか2件
- 出典の最終掲載:2026.10.05
SOURCESこの記事がまとめた発表
画像:株式会社SAMURAI ARCHITECTSの発表資料より(PR TIMES)
[2] 【建築AIパースのRendery】AICPAのTrustサービス規準にもとづく内部統制保証報告書「SOC 2」を取得。エンタープライズのセキュリティ審査に第三者評価で応え、導入検討の初速を上げる
株式会社SAMURAI ARCHITECTS / 掲載 2026.10.01
発表を見る
画像:株式会社COMPASSの発表資料より(PR TIMES)
[3] 株式会社COMPASS、学習eポータル+AI型教材「キュビナ」と探究学習ライブラリー「SPARKE(スパ ーク)」がクラウドセキュリティの国際標準規格「ISO/IEC 27017」認証を取得
株式会社COMPASS / 掲載 2026.10.01
発表を見る
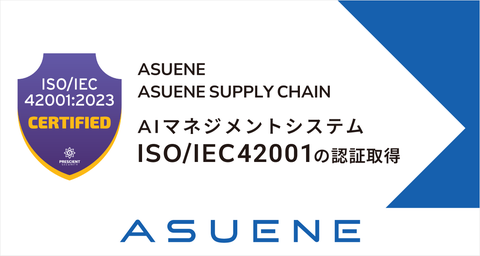
画像:アスエネ株式会社の発表資料より(PR TIMES)
[4] アスエネ、「ASUENE」「ASUENE SUPPLY CHAIN」のAIマネジメントシステムで国際規格「ISO/IEC 42001 」認証を取得
アスエネ株式会社 / 掲載 2026.10.05
発表を見る
目次
SaaSのセキュリティ認証が対象とする範囲
SaaS事業者が取得するセキュリティ認証は、規格や報告書ごとに確かめる対象が異なります。審査では、示された名称が以下の4つのどれに当たるかを見分けることが出発点です。
- 情報セキュリティ全般のISO/IEC 27001
- クラウドサービスのISO/IEC 27017
- AIの開発と運用のISO/IEC 42001
- 組織の内部統制のSOC 2
ISO/IECの規格には、組織の管理全般を見るものと、クラウドやAIのような特定の対象を見るものがあります。また、SOC 2は監査人の検証をまとめた報告書で、第三者機関の審査による認証とは確認の形が異なります。

図1 SaaSのセキュリティ認証の対象と確認の形
情報セキュリティ全般のISO/IEC 27001
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)の国際規格で、組織が持つ情報資産の安全性を確保・運用する仕組みが対象です。ダイニーは、情報の機密性や完全性、可用性を保ちながらリスクを管理していることが、第三者機関によって認定されるものだと説明しました。[1]
ダイニーが機密性の高い情報として挙げたデータは、以下の通りです。
- 店舗の売上データ
- 顧客の購買データ
- 予約に関する情報
ダイニーは、売上予測や予約管理を担うAIエージェントが店舗や顧客のデータを扱うことを、情報セキュリティ体制を強化する理由に挙げています。
クラウドサービスのISO/IEC 27017
ISO/IEC 27017は、クラウドサービスの情報セキュリティ管理に関する国際規格です。COMPASSは、クラウドサービスの提供者と利用者がより安全な環境でサービスを提供・利用できることを、規格の目的として説明しています。[3]
COMPASSが示した2つの規格の関係は、以下の通りです。
| 規格 | 位置づけ | COMPASSの取得状況 |
|---|---|---|
| ISO/IEC 27001 | ISMSの国際規格 | 既に取得 |
| ISO/IEC 27017 | 27001を基盤にクラウド特有の管理策 | キュビナとSPARKEで取得 |
COMPASSは、学校現場で学習履歴や成績情報、校務データがデジタルで扱われるようになったことを取得の背景に挙げました。
AIの開発と運用のISO/IEC 42001
ISO/IEC 42001は、組織がAIを責任ある方法で開発・提供・利用するためのAIマネジメントシステム(AIMS)の国際規格で、2023年12月18日に発行されました。アスエネは、ASUENEとASUENE SUPPLY CHAINのAI開発・提供・運用を対象に、同規格の認証を取得しています。[4]
アスエネが紹介した規格の主な要求事項は、以下の通りです。
- AIに関する方針の策定
- 責任体制の整備
- リスクの特定と評価
ただし、同社の認証は、特定のAI機能や個別の出力が常に正しいことを保証するものではないと、アスエネは明記しています。審査されるのは、AIに関するリスクを管理し、問題の予防や改善に取り組む体制とプロセスです。
組織の内部統制のSOC 2
SOC 2は、米国公認会計士協会(AICPA)のTrustサービス規準を物差しに、クラウドサービス事業者の内部統制を独立した監査人が検証した報告書です。SAMURAI ARCHITECTSは、建築特化型画像生成AI「Rendery」について、SOC 2を取得しました。[2]
SAMURAI ARCHITECTSによれば、評価の対象はシステムそのものではなく組織としての管理のしかたで、例に挙がった運用は以下の通りです。
- アクセス権限の付与と棚卸し
- 変更管理と監視
- インシデント対応
SAMURAI ARCHITECTSは、大手企業の設計現場で利用が広がり、商談で「退職者の権限はいつ消えるのか」といった問いが並ぶようになったことを、SOC 2を選んだ背景に挙げています。
セキュリティ認証を確かめる第三者の種類
セキュリティ認証を確かめる第三者の形は、第三者機関の審査と監査人の検証に分かれます。取引先の資料で最初に読み取るのは、確かめた主体と基準です。
- 認証機関が審査するISO認証
- 監査人が検証するSOC 2報告書
どちらも事業者の自己申告ではなく、第三者による確認の結果として示されます。

図2 ISO認証とSOC 2報告書の確認の形
認証機関が審査するISO認証
ISO/IECの規格の認証は、組織が規格に沿った体制を整えて運用していることを、第三者機関が審査して確認するものです。アスエネは、AIのリスクを継続的に把握し、適切な方針と管理体制のもとでサービスを運用していることが、第三者機関の審査で確認されたと説明しました。[4]
各社が公表した審査の主体と認証番号は、以下の通りです。[1][3]
| 企業 | 規格 | 審査の主体 | 認証番号 | 日付 |
|---|---|---|---|---|
| ダイニー | ISO/IEC 27001 | 記載なし | JP26/00000227 | 2026年7月7日 |
| COMPASS | ISO/IEC 27017 | 国際マネジメントシステム認証機構株式会社 | Cloud-SR0707 | 2026年8月14日 |
| アスエネ | ISO/IEC 42001:2023 | Prescient Security | PS42001-86 | 2026年9月7日 |
日付の扱いは各社で異なり、ダイニーとCOMPASSは認証取得日、アスエネは認証決定日として示しています。認証番号や審査の主体は、取引先の認証を照会するときの手がかりです。
監査人が検証するSOC 2報告書
Trustサービス規準にもとづくSOC 2の報告書は、評価する範囲によってType 1とType 2に分かれます。SAMURAI ARCHITECTSは、統制の整備状況を自社の自己申告ではなく、独立した監査人の検証結果として確認してもらえると説明しています。[2]
SAMURAI ARCHITECTSが示した2種類の違いは、以下の通りです。
| 種類 | 評価する内容 | Renderyの状況 |
|---|---|---|
| Type 1 | 基準日時点の統制の設計と整備 | 取得済み |
| Type 2 | 一定期間の統制の継続的な運用 | 取得をめざす |
Type 1は基準日時点の評価のため、一定期間にわたり統制が運用されたかまでは示しません。SAMURAI ARCHITECTSは、統制の運用を続けてType 2の取得をめざすとしており、発表時点では予定の段階です。
セキュリティ認証の適用範囲を示す記載
セキュリティ認証を取得した会社でも、認証や報告書が及ぶのは各社が定めた範囲のサービスや拠点です。審査では、取引先が示す範囲に、自社が使う予定のSaaSが含まれるかを確かめます。
各社が示した範囲は、以下の通りです。[1][2][3][4]
| 企業 | 範囲として示した対象 | 補足の記載 |
|---|---|---|
| ダイニー | 飲食店向け自社パッケージの開発および提供 | 東京本社・大阪オフィス |
| COMPASS | キュビナとSPARKE | CTOや開発ユニットなどを登録 |
| アスエネ | CO2算定・ESG評価のAIシステムの開発・提供 | ASUENEとASUENE SUPPLY CHAIN |
| SAMURAI ARCHITECTS | Rendery | 建築特化型画像生成AI |
範囲に含まれないサービスや拠点は、同じ会社の認証があっても、確認済みとは読み取れません。たとえばSAMURAI ARCHITECTSは、不動産向けAI「knock knock」などへの展開を、発表時点では検討中としています。

図3 取引先SaaSの認証範囲で確かめる項目
取引先SaaSのセキュリティ認証を審査する観点
取引先SaaSのセキュリティ認証は、認証名のみで判断せず、対象や第三者による確認の形、範囲、時点に分けて確かめます。審査で見る観点と確かめる記載は、以下の通りです。
| 観点 | 確かめる記載 | 読み取れること |
|---|---|---|
| 管理の対象 | 規格名や報告書名 | 情報全般かクラウドかAIか |
| 確認の主体 | 認証機関や監査人の名称 | 審査か検証か |
| 適用範囲 | 認証範囲や登録部門 | 対象のサービスと拠点 |
| 評価の時点 | 取得日やTypeの種類 | 時点の評価か期間の評価か |
| 今後の予定 | 取得をめざす認証 | 発表時点で未取得の認証 |
SAMURAI ARCHITECTSは、SOC 2の報告書を起点に、セキュリティチェックシートへの回答や情報システム部門との協議を進められると説明しています。導入判断に要する時間の短縮は同社が見込む効果として示されたもので、実証された結果ではありません。[2]

図4 取引先SaaSのセキュリティ認証を確かめる流れ
また、同社はISMS(ISO/IEC 27001)とプライバシーマークの取得を引き続き推進するとしています。予定として示された認証は、取得済みの認証や報告書と分けて記録しておくと、認証範囲や認証番号を照らし合わせるときに混同を防げます。
References
- ^ PR TIMES. 「ダイニー、ISMSの国際規格「ISO/IEC 27001」認証を取得」. https://prtimes.jp/main/html/rd/p/000000101.000043056.html, (参照 26-10-08).
- ^ PR TIMES. 「【建築AIパースのRendery】AICPAのTrustサービス規準にもとづく内部統制保証報告書「SOC 2」を取得。エンタープライズのセキュリティ審査に第三者評価で応え、導入検討の初速を上げる」. https://prtimes.jp/main/html/rd/p/000000017.000123912.html, (参照 26-10-08).
- ^ PR TIMES. 「株式会社COMPASS、学習eポータル+AI型教材「キュビナ」と探究学習ライブラリー「SPARKE(スパ ーク)」がクラウドセキュリティの国際標準規格「ISO/IEC 27017」認証を取得」. https://prtimes.jp/main/html/rd/p/000000275.000024557.html, (参照 26-10-08).
- ^ PR TIMES. 「アスエネ、「ASUENE」「ASUENE SUPPLY CHAIN」のAIマネジメントシステムで国際規格「ISO/IEC 42001 」認証を取得」. https://prtimes.jp/main/html/rd/p/000000764.000058538.html, (参照 26-10-08).



What's New
新着記事

AlloyDB AIのハイブリッド検索が更新、ベクトル検索と全文検索を1つのSQL関数で統合可能に

Lakehouse runtime catalogを一般提供、複数のIceberg互換エンジンによる共有データへのアクセスを支援

MCP Toolbox Java SDKがv1.0をリリース、Spring BootやLangChain4jのエージェントをMCP Toolbox経由で対応データソースに接続可能

U4マシンファミリーが許可リスト付きで一般提供を開始、超低レイテンシ取引向けにベアメタルとVMを提供