


CodeRabbit、Hexabaseと共催でAI時代の脆弱性対策を考えるウェビナーを12月4日に開催
公開:
この記事はプレスリリースです
本記事は、PR TIMESに掲載された企業・団体等のプレスリリースを原文のまま転載しています。記事内容は発表時点の情報です。
- 発表元
- CodeRabbit, Inc.
- 配信日時
- 2026年11月20日 09時36分
- 転載日
- 2026年11月22日
発表内容については発表元へ、当サイト上の訂正・削除については、当サイトのお問い合わせフォームにご連絡ください。
クラウドと社内、2つのAIで「これから書くコード」と「今あるコード」を守る
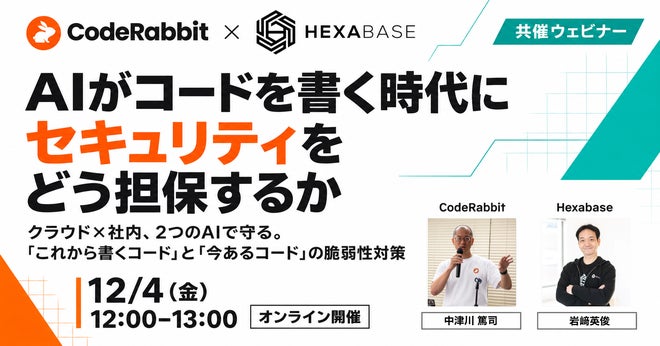
AIコードレビューを提供するCodeRabbit, Inc.(本社:米国カリフォルニア州、CEO:Harjot Gill)は、株式会社Hexabase(本社:東京都、代表取締役CEO:岩﨑 英俊)と共催で、オンラインウェビナー「AIがコードを書く時代にセキュリティをどう担保するか」を2026年12月4日(金)12:00〜13:00に開催します。参加は無料です。
開催背景
AIコーディングツールの普及で、新しく書かれるコードやPull Requestは急増しています。一方で、既存システムに残る脆弱性への対応も追いついていません。攻撃側もAIを活用し始め、脆弱性が公開されてから悪用されるまでの時間は短くなっています。
特にスクラッチ開発の基幹システムでは、診断で問題が見つかっても、ベンダーの公式パッチだけでは解決できません。開発チームが自らコードを修正し、検証まで行う必要があります。
本ウェビナーでは、リポジトリ全体の脆弱性を発見する「Deep Scan」を提供するCodeRabbitと、社内設置型のAI脆弱性検査・修正検証環境「AI-SecBox」を提供するHexabaseが登壇します。「これから書くコード」の脆弱性はクラウドのAIでマージ前に防ぎ、「今あるコード」の脆弱性は社内のAIで修正まで完結させる、2つのAIを組み合わせたAI駆動開発時代の脆弱性対策の考え方を紹介します。
ウェビナー概要
| タイトル | AIがコードを書く時代にセキュリティをどう担保するか |
|---|---|
| サブタイトル | クラウド×社内、2つのAIで守る。「これから書くコード」と「今あるコード」の脆弱性対策 |
| 日時 | 2026年12月4日(金)12:00〜13:00(11:50開場) |
| 形式 | オンライン(Zoom) |
| 参加費 | 無料(事前登録制) |
| 主催 | CodeRabbit, Inc.、株式会社Hexabase |
| 申込 | https://coderabbit.connpass.com/event/413437/ |
お申し込み時に簡単なアンケート(10問、所要2分程度)へのご回答をお願いしています。参加用のZoom URLは、カレンダー招待とconnpassのメッセージでお送りします。
プログラム・登壇者
| 12:00〜12:05 | オープニング | |
|---|---|---|
| 12:05〜12:25 | 老朽化システムの脆弱性を、AI駆動開発で直し続ける | Hexabase 岩﨑 英俊 |
| 12:25〜12:45 | GPT-6 Cyberを搭載したDeep Scanでリポジトリ全体の脆弱性を発見する | CodeRabbit 中津川 篤司 |
| 12:45〜13:00 | Q&A |
※構成・時間配分は当日までに変更になる場合があります。
老朽化システムの脆弱性を、AI駆動開発で直し続ける
公式パッチでは対応できない自社システムの課題を整理し、検知後の修正案生成からレビュー・検証・適用までをつなぐ進め方を紹介します。社内で修復を回すために必要なAI駆動開発力と、開発体制づくりも取り上げます。
岩﨑 英俊(株式会社Hexabase 代表取締役CEO):システムの受託開発エンジニアとしてキャリアを始め、数多くのシステム開発や新規事業の立ち上げを技術支援。2016年に株式会社Hexabaseを創業し、BaaS開発プラットフォーム「Hexabase」を開発。AIとクラウドを融合させた開発モデルで、企業のDX推進を支援している。
GPT-6 Cyberを搭載したDeep Scanでリポジトリ全体の脆弱性を発見する
セキュリティインシデントの原因の多くは、未知の脆弱性ではなく、放置され続けた既知の脆弱性です。CodeRabbitのDeep Scanは既存のリポジトリを探索し、攻撃可能性を判断して脆弱性を報告します。GPT-6 Cyberの搭載でさらに高性能になった本機能を解説します。
中津川 篤司(CodeRabbit デベロッパーアドボケイト):一般社団法人DevRel代表理事。2004年に技術ブログ『MOONGIFT』を開設し、オープンソースソフトウェアの情報を毎日発信。2013年に法人化し、ビジネスとエンジニアをつなぐDevRel活動を続ける。2026年2月より現職。
こんな方におすすめ
- AIコーディングツールの導入でコードやPRが急増し、レビューや脆弱性チェックが追いついていない開発リーダー・テックリード
- 開発速度を上げたいが、セキュリティ対策がボトルネックになっている方
- 既存システムに残る脆弱性の指摘が積み上がり、トリアージや修正が開発チームの負担になっている方
- ソースコードを社外に出しにくい環境で、AIを脆弱性対策に活かしたい情報システム部門・情シス子会社の方
持ち帰っていただくこと
- AIでコードが増える開発で、脆弱性をどこで止めるかの考え方
- 「これから書くコード」と「今あるコード」で、脆弱性対策の打ち手をどう分けるか
- 攻撃側もAIで速くなる中、AIを防御側に使い、指摘から修正・検証までの時間を縮める方法
- クラウドと社内、2つのAIの役割分担と、自社に合った組み合わせを決める判断基準(コードの機密性、規制や監査の要件、運用体制)
CodeRabbit, Inc.について
CodeRabbitはAIコードレビューのパイオニアです。人とAIエージェントが書いたコードの変更を独立した立場で検証し、レビュー、トリアージ、セキュリティ、テストまで、ソフトウェア開発ライフサイクル全体で品質を支えます。米国カリフォルニア州サンフランシスコに本社を置き、2万を超える組織と850万以上のリポジトリと接続しています。
| 会社名 | CodeRabbit Inc. |
|---|---|
| 所在地 | 米国カリフォルニア州サンフランシスコ |
| 代表者 | Harjot Gill(共同創業者兼CEO) |
| URL | https://www.coderabbit.ai/ |















What's New
新着記事

Google CloudがGKE向けambient networkingの一般提供を発表、サイドカー管理の負荷を抑えてmTLSが可能

Google CloudがSpanner Graphの広告不正検出を紹介、1秒未満の多段探索を実現

Vodafone Czech RepublicがData Engineering Agentを導入、複雑なETLパイプライン変換で手作業比90%の移行時間削減を報告

Google CloudがUnified Access Policiesをプレビュー公開、許可と拒否を1つのポリシーで管理可能

