【緊急開催・無料ウェビナー】PHP脆弱性・海外金融機関の事例から学ぶ、AIを悪用し たサイバー攻撃と企業が取るべき対策を解説
公開:
この記事はプレスリリースです
本記事は、PR TIMESに掲載された企業・団体等のプレスリリースを原文のまま転載しています。記事内容は発表時点の情報です。
- 発表元
- 株式会社Quad Miners Japan
- 配信日時
- 2026年10月27日 15時00分
- 転載日
- 2026年10月28日
発表内容については発表元へ、当サイト上の訂正・削除については、当サイトのお問い合わせフォームにご連絡ください。
侵入後の活動把握とインシデント対応の判断軸を30分で解説
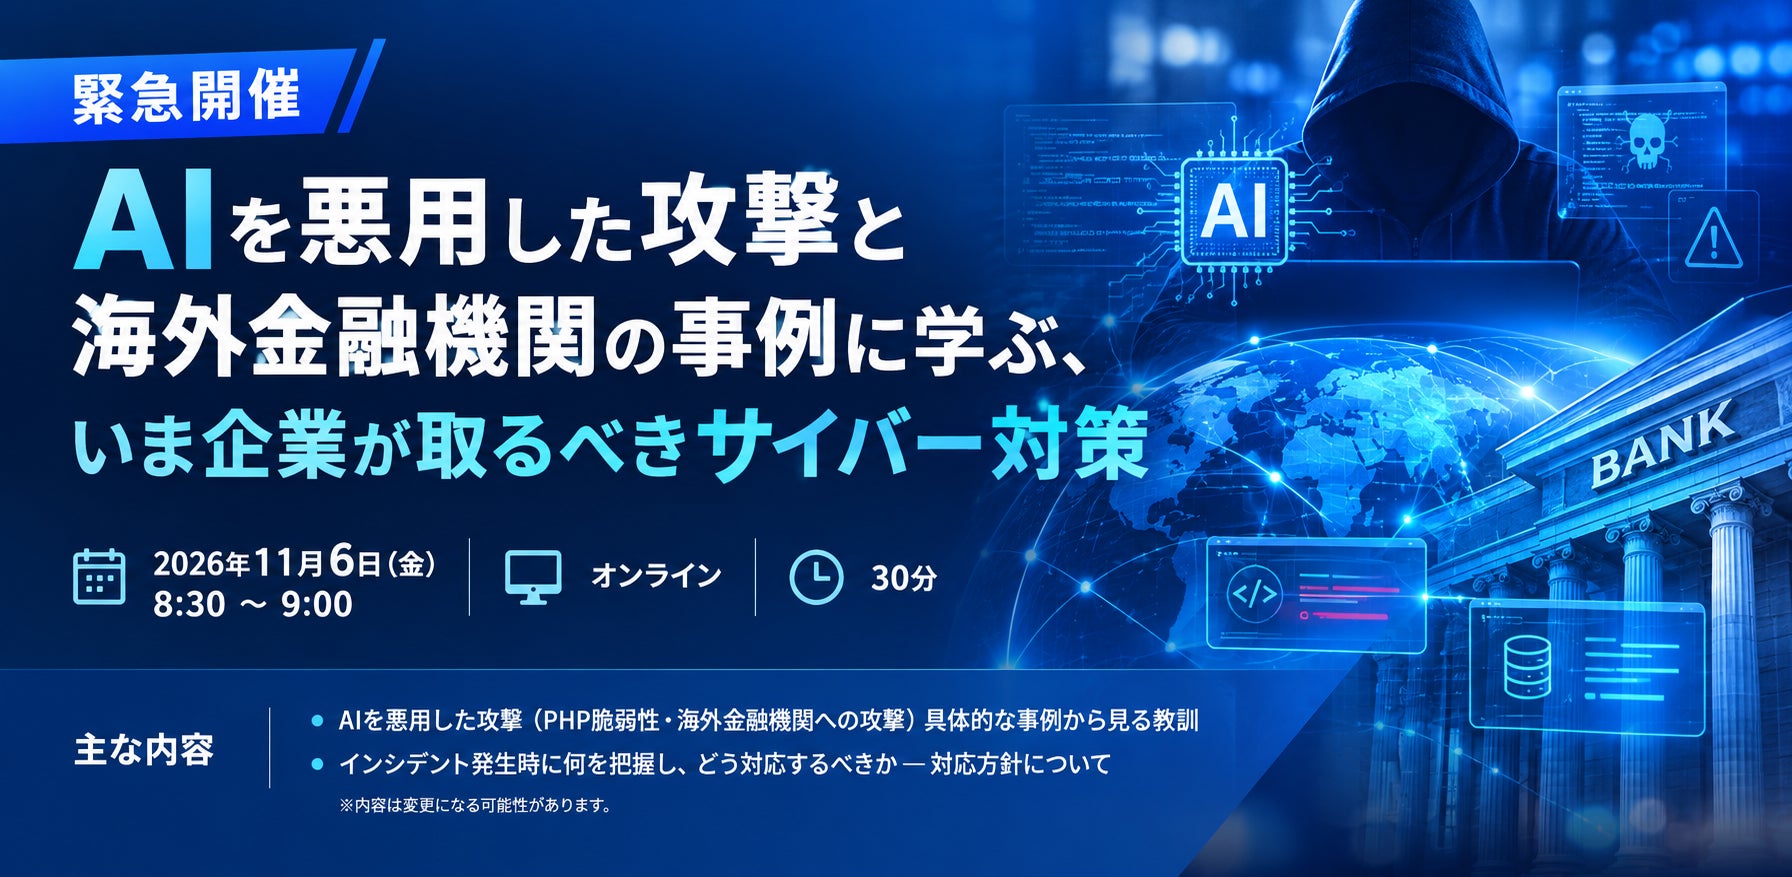
株式会社クワッドマイナージャパン(本社:東京都千代田区、代表取締役:蘇 明燮、以下「当社」)は、2026年11月6日(金)8:30より、30分間の無料オンラインセミナー「AIを悪用した攻撃と海外金融機関の事例に学ぶ、いま企業が取るべきサイバー対策」を緊急開催いたします。
■ 開催の背景
AIの進化により、サイバーセキュリティを取り巻く環境は大きく変わりつつあります。AIによって脆弱性が発見される事例が現れる一方、AIを悪用したとみられる実際のサイバー攻撃も確認されており、脆弱性の発見から悪用までの時間はますます短くなっています。さらに、侵入後の攻撃者は正規の通信やツールに紛れて活動するため、企業が侵入に気づくまでに時間を要し、被害範囲の把握や対応方針の決定が遅れるという課題が顕在化しています。
こうした状況を受け、当社は、脆弱性対策や侵入防止だけでは守りきれない攻撃への企業の備えを後押しするため、本セミナーを緊急開催することといたしました。
本セミナーでは、「AIが発見した脆弱性」と、「AIを悪用した実際のサイバー攻撃」を具体的な事例を読み解きながら、優先して守るべき対象の見極め方、侵入後の攻撃者の活動を把握するためのポイント、インシデント発生時の判断と対応の考え方を解説します。朝の30分で、自社のセキュリティ対策とインシデント対応を見直すための視点をお届けします。
■ こんな方におすすめ
- 脆弱性を突いた侵入や、その後の不審な通信に気づける仕組みがない
- EDRやファイアウォールは導入済みだが、正規通信に紛れた攻撃者の動きや被害範囲までは見えていない
- インシデント発生時に、何から手をつけるべきか判断基準がない
- AIを使った攻撃について、社内で対策の説明を求められている
■ セミナー概要
| タイトル | AIを悪用した攻撃と海外金融機関の事例に学ぶ、いま企業が取るべきサイバー対策 |
| 日時 | 2026年11月6日(金)8:30~9:00 |
| 開催形式 | オンライン |
| 主な内容 | ・AIを悪用した攻撃(PHP脆弱性・海外金融機関への攻撃)具体的な事例から見る教訓 ・インシデント発生時に何を把握し、どう対応するべきか―対応方針について ※内容は変更になる可能性があります。 |
| 参加申込 |
https://peatix.com/event/5246140 上記URLよりお申込みください。 |
【株式会社クワッドマイナージャパン】
当社は、NDR製品「Network Blackbox」およびネットワークリスク診断サービス「セキュア・レントゲン」を提供する、韓国のサイバーセキュリティ企業Quad Minersの日本法人です。「全世界の安心・安全なデジタルビジネスの環境構築に貢献する」という理念の下、サイバー攻撃の脅威が急激に拡大している日本において、より高度なセキュリティ対策を提供しています。
所在地:〒100-6090 東京都千代田区霞が関3-2-5 霞が関ビル5階
代表:代表取締役社長 蘇 明燮
設立:2021年7月7日
URL:https://www.quadminer.co.jp
TEL:03-3500-3221
Mail:sales_jp@quadminers.com



What's New
新着記事

Google CloudがGoogle Cloud VRPを更新、25万ドルの報奨で最上位枠を強化

GoogleがGoogle Agent Skillsの品質ゲートを紹介、6つの自動ゲートで検証を実現

富士ソフトグループ、次世代クラウドネイティブERP「BizSaaS」を2026年12月から提供開始

AI Samurai、特許公報から解説動画を自動生成する新サービス「観る特許」を開発