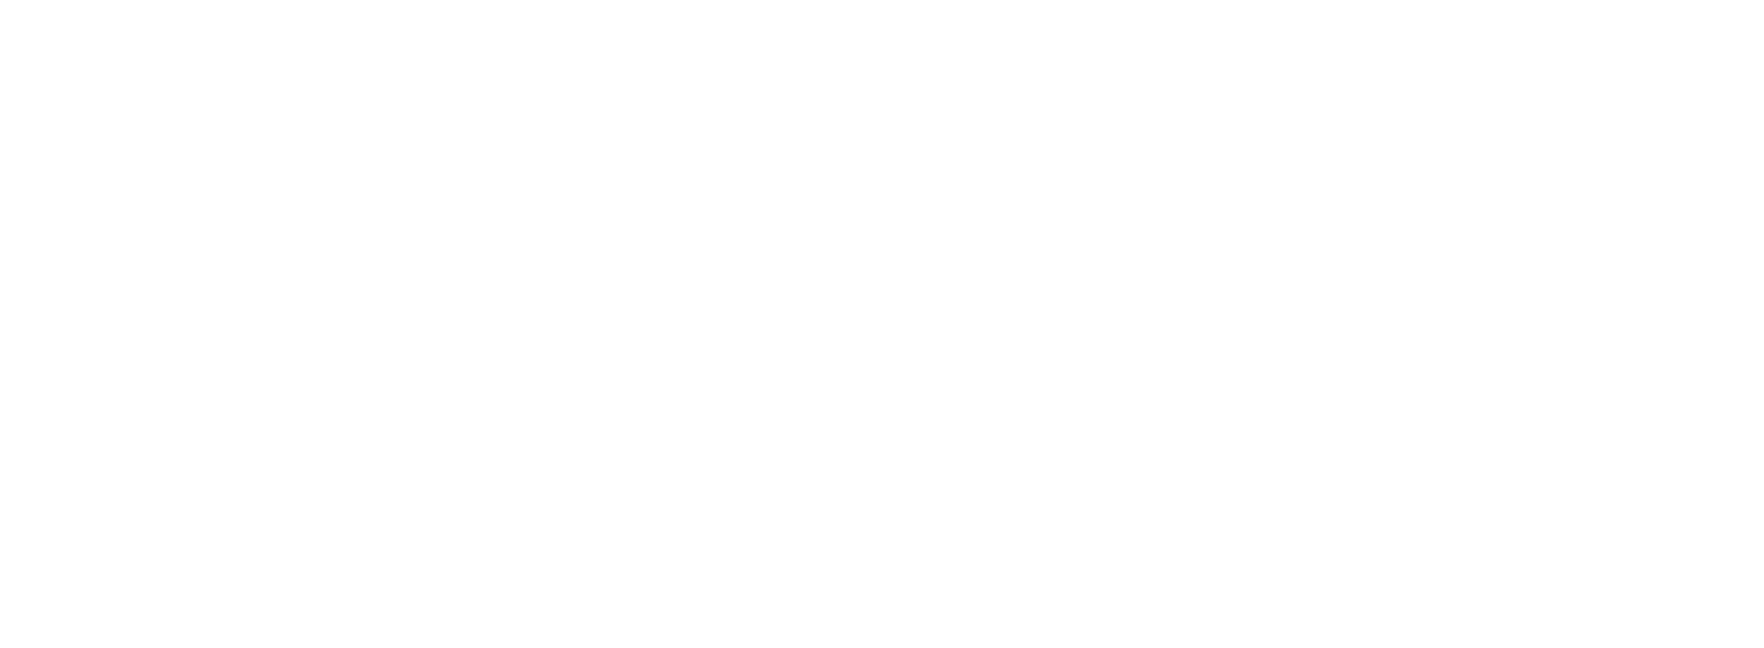
『情報漏洩が“日常化”する今、自社のWebサイトは最新攻撃を防げるか?』というテーマのウェビナーを開催
公開:
この記事はプレスリリースです
本記事は、PR TIMESに掲載された企業・団体等のプレスリリースを原文のまま転載しています。記事内容は発表時点の情報です。
- 発表元
- マジセミ株式会社
- 配信日時
- 2026年11月11日 09時00分
- 転載日
- 2026年11月12日
発表内容については発表元へ、当サイト上の訂正・削除については、当サイトのお問い合わせフォームにご連絡ください。
マジセミ株式会社は「情報漏洩が“日常化”する今、自社のWebサイトは最新攻撃を防げるか?」というテーマのウェビナーを開催します。
■ 大手企業で情報漏洩が続出、中小中堅企業にも求められるWeb防御の見直し
大手企業による情報漏洩の公表が相次いでいます。サイバー攻撃は攻撃ツールや生成AIの悪用によって高速化・複雑化しており、業種や企業規模を問わず、インターネットに公開されたWebサイトは次々に狙われる状況です。
顧客情報を扱うWebサイトやECサイトが被害を受ければ、情報漏洩やサービス停止を招き、売上の機会損失や取引先からの信頼低下にもつながりかねません。
大手企業だけでなく中小中堅企業にとっても、自社のWebサイトを守る対策が今のままでよいのかを見直す必要性が高まっています。
■ WAF導入後も残る抜け穴、自社の対策で最新攻撃に耐えられるか?
多くの企業がWAFを導入し、Webサイトの防御を進めています。しかし、WAFは導入しただけで万全とは限りません。
たとえば、サーバー側でWAFを経由しない通信を遮断していなければ、攻撃者はIPアドレスを直接指定してWAFを迂回できます。攻撃コードを難読化して検知ルールをすり抜ける手口もあり、初期設定のまま運用していると防ぎきれないケースがあります。
攻撃の手口が次々と変化する中、こうした抜け穴に備えられているか、最新の攻撃に耐えられるのかを判断できないまま運用を続けている企業も少なくありません。
■ 攻撃手口から学ぶ、WAFの抜け穴対策と継続的な防御強化
本セミナーでは、サイバー攻撃・情報漏洩の最新動向を整理し、中小中堅企業がWebサイトを守るうえで直面するコストと運用の課題をひも解きます。そのうえで、WAFを導入しただけでは防ぎきれない攻撃の手口とリスクを、具体例とともに解説します。
また、WAFの抜け穴を塞ぐ対策と、防御を継続的に強化していくための運用のポイントを取り上げる予定です。専門チームを活用し、コストと運用負担を考慮しながら守りを固める方法もお伝えします。
自社のWebサイトをより強く、安心して運用したい方は、ぜひご参加ください。
■主催
アクセリア株式会社
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/



What's New
新着記事

Google CloudとSentinelOneが統合の再設計を発表、API直接取り込みを採用し統合全体で年末までの段階提供を目標

Organization PolicyがMCPサーバーの一般提供を開始、Geminiで自然言語からカスタム制約の作成が可能

Google CloudがPartner Cross-Cloud Interconnect for last mileをプレビュー公開、us-east4でLumen経由のLayer 3専用プライベート接続が可能

Chrome Enterpriseが医療向けの更新を発表、IGEL OS互換で臨床端末へ展開が可能