情報セキュリティマネジメントシステム「ISO/IEC 27001:2022」認証を取得
公開:
この記事はプレスリリースです
本記事は、PR TIMESに掲載された企業・団体等のプレスリリースを原文のまま転載しています。記事内容は発表時点の情報です。
- 発表元
- 株式会社セレス
- 配信日時
- 2026年10月16日 13時00分
- 転載日
- 2026年10月17日
発表内容については発表元へ、当サイト上の訂正・削除については、当サイトのお問い合わせフォームにご連絡ください。
~より強固な情報セキュリティ管理体制確立を目指す~
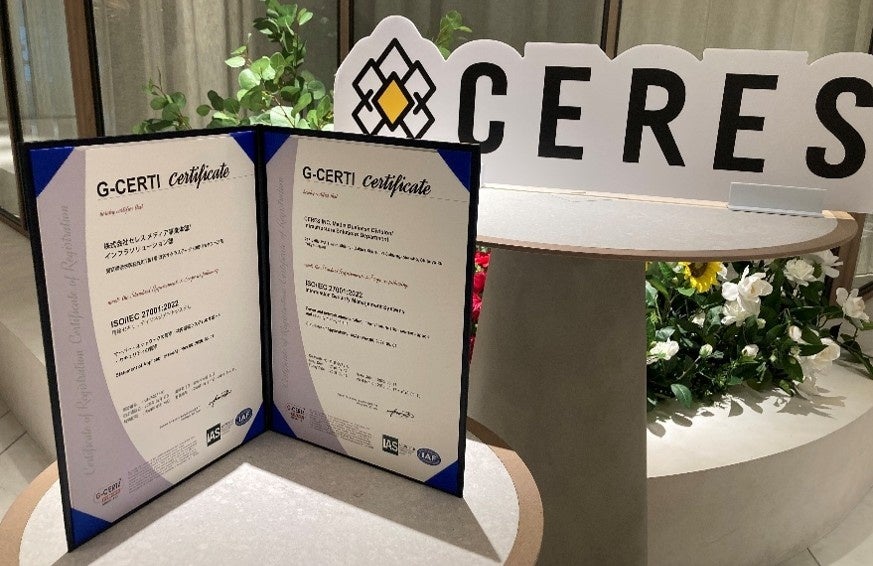
株式会社セレス(本社:東京都渋谷区、代表取締役社長:都木 聡、証券コード:3696、以下セレス)は、2026年9月17日付で、情報セキュリティマネジメントシステム(ISMS)の国際規格「ISO/IEC 27001:2022」に基づく認証を取得したことをお知らせいたします。
当社は「価値の開花・未来豊穣」をミッションに掲げ、「インターネットマーケティングを通じて豊かな世界を実現する」というビジョンのもと、累計 1,400 万人以上の方にご利用いただいている国内最大級のポイントサイト「モッピー」を軸に、暗号資産販売所「コイントレード」や「オンラインファクタリングサービス」、さらにはD2C事業における「オンライン診療プラットフォーム」や「EC事業」など、情報サービス・金融・ヘルスケア・Eコマースにまたがる、極めて高度なセキュリティと社会的責任が求められる多角的な事業を展開しております。
激しい市場変化や高度化・複雑化するサイバー脅威の中で、持続的な競争力を維持し、非連続な成長と企業価値の最大化を実現するためには、強固なガバナンスと安全な情報セキュリティ体制の構築が不可欠であると認識しています。
当社はこれまで、全社において「プライバシーマーク(Pマーク)」を取得・運用し、厳格な個人情報保護体制を維持してまいりました。今回のISMS認証取得により、全社的な個人情報管理と、サービス基盤・インフラにおける高度な情報セキュリティマネジメント(ISMS)の双方がそろった強固なガバナンス体制を確立いたしました。本認証の取得を通じ、当社は持続可能な成長に向けた重点課題(マテリアリティ)である、「情報セキュリティとプライバシー」の推進を一層加速させ、透明性が高く信頼度の高いデジタルインフラを提供してまいります。
<情報セキュリティマネジメントシステム(ISMS)について>
情報セキュリティマネジメントシステム(ISMS)とは、組織が保有する情報資産のリスクを特定・評価し、適切な管理策を計画・実行・点検・改善していくための枠組みを指します。ISO/IEC 27001は、国際標準化機構(ISO)と国際電気標準会議(IEC)によって共同で開発された情報セキュリティマネジメントシステムに関する国際標準規格の一つです。
<認証概要>
| 登録事業者 | 株式会社セレス(CERES INC.) |
| 対象部門 | メディア事業本部 インフラソリューション部 |
| 適用規格 | ISO/IEC 27001:2022 |
| 認証番号 | GIJP-2283-IC |
| 登録日 | 2026年9月17日 |
| 登録範囲 | サーバー・ネットワークの管理 社内情報システムサポート セキュリティ管理 |
<セレスの情報セキュリティ方針とガバナンス>
当社は、ISMSの「機密性」「完全性」「可用性」の維持・確保を軸に、以下の高度なセキュリティガバナンスを推進しています。
(1)サイバー・レジリエンスの確保
高度な監視体制を運用し、サイバー攻撃や不正アクセス等の脅威を迅速に検知・遮断します。万が一のインシデント発生時にも被害を最小限に抑え、情報システムおよびデータを即座に復旧できるインフラを構築しています。
(2)AIガバナンスと倫理的利用
AI(人工知能)等の先端技術の活用にあたっては、「公平性」「透明性」「安全性」を重視したガバナンス体制を確立し、アルゴリズムによる偏見の排除やデータの正確性を担保することで、信頼されるサービスを提供します。
(3)リテラシー向上と継続的改善
全役員・従業員に対する定期的な教育と実践的訓練を実施し、一人ひとりが「情報の守り手」であるという意識を醸成するとともに、定期的な監査を通じてマネジメントシステムの継続的改善(PDCA)を回します。
■セレス 会社概要
会社名:株式会社セレス
代表者:代表取締役社長 都木 聡
所在地:東京都渋谷区桜丘町1番1号 渋谷サクラステージ SHIBUYAタワー 21階



What's New
新着記事

GoogleがSite Reliability Engineeringの第2版を発表、AI時代の運用に対応

Google CloudがTimesFM 3.0をプレビュー公開、BigQueryで多変量予測が可能

Google CloudがData Agent Kitを紹介、IDE拡張機能でBigQueryのパイプライン構築が可能

「会議の参加者も、画面も、自由に並べる。」NAZOL、ボード上でWebミーティングができる「MTG 付箋」を提供開始