調査と脅威インテリジェンスがAIサイバー攻撃を捉える、セキュリティ担当者は侵入前の備えを比べられる
公開:
AIで巧妙になったフィッシングがランサムウェアの入り口になる中、被害調査と脅威インテリジェンスの使い分けに迷っていないでしょうか。サイバー攻撃への備えは、侵入の手前で人を守る対策や攻撃の兆候を先に捉える対策、被害後の復旧を早める対策に分かれ、目的によって選ぶ手段が変わります。
この記事では、AIで効果が高まったランサムウェアの被害実態や海外で報告された新しい手口、兆候を先に捉える脅威インテリジェンス、データ基盤の防御と復旧の支援まで詳しく解説します。AIを使う攻撃への備えを比べたいセキュリティ担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:リブランディング株式会社、株式会社NTTデータ先端技術 ほか1件
- 出典の最終掲載:2026.11.04
SOURCESこの記事がまとめた発表
[1] プルーフポイントの調査で判明、ランサムウェア被害組織の65%が「AIによ って攻撃の効果が高まった」と回答
掲載 2026.10.27
発表を見る
画像:リブランディング株式会社の発表資料より(PR TIMES)
[2] 海外で広がる新型サイバー攻撃4種を調査、「日本でも使われる前提」で備える べきと提言|社内で共有できる11項目のチェックリストも公開
リブランディング株式会社 / 掲載 2026.10.30
発表を見る
画像:株式会社NTTデータ先端技術の発表資料より(PR TIMES)
[3] NTTデータ先端技術、ランサムウェアや生成AI時代のサイバー脅威に対応
株式会社NTTデータ先端技術 / 掲載 2026.10.30
発表を見る
画像:株式会社日立ソリューションズの発表資料より(PR TIMES)
[4] 攻撃の兆候を早期に捉え、企業の能動的なサイバー防御を支援するソリューションを提供開始
株式会社日立ソリューションズ / 掲載 2026.11.04
発表を見る
目次
AIで効果が高まったサイバー攻撃の被害実態
日本プルーフポイントは2026年10月27日、ランサムウェア(データを暗号化して身代金を要求する攻撃)の被害を調べた『AIランサムウェア脅威動向レポート 2026』を発表しました。被害組織の回答から見えてくる実態は、以下の3つです。
- 被害組織が答えたAIの影響
- 被害組織が答えた侵入の手口
- 被害組織が答えた身代金の支払い
調査は12カ国のセキュリティ担当者953人を対象とし、84%にあたる803人が過去12カ月以内にランサムウェアのインシデントを経験していました。調査結果は被害を受けたグループの回答に基づくため、各数字は攻撃を受けた組織の認識として読む必要があります。
被害組織が答えたAIの影響
グローバル調査では、ランサムウェアのインシデントを経験した組織の65%が、AIによって攻撃の効果が高まったと回答しました。日本では66%が同じ回答をしており、世界平均とほぼ同じ水準です。[1]
AIの影響の度合いを日本と世界平均で並べると、以下の通りです。
| 回答 | 日本 | 世界平均 |
|---|---|---|
| 大幅に高まった | 26% | 28% |
| ある程度高まった | 40% | 37% |
| AIの形跡はまったくなかった | 5% | 9% |
日本プルーフポイントは、AIを使うと攻撃者がより本物らしいフィッシングの誘導文や標的に合わせたなりすましメッセージを作れると説明しています。さらに、組織構造やメッセージの傾向も、従来より速く調べられるようになったとしています。
同社の最高戦略責任者ライアン・カレンバー氏は、AIがランサムウェアそのものを根本的に変えたわけではないと述べました。ただし、人の信頼を大規模に悪用する認証情報の窃取など、ランサムウェアにつながる攻撃は大幅に強化されたと指摘しています。

図1 攻撃者がAIで強めている手口
被害組織が答えた侵入の手口
日本の被害組織に最初の攻撃を最もよく表す脅威を尋ねると、34%がフィッシングまたはメールを利用したソーシャルエンジニアリングを挙げました。初期段階で確認された脅威の割合は、以下の通りです。[1]
| 脅威 | 日本 | 世界 |
|---|---|---|
| 悪意のある添付ファイル | 71% | 46% |
| 悪意のあるリンク | 49% | 47% |
| BEC(ビジネスメール詐欺) | 48% | 言及なし |
| 認証情報の窃取 | 言及なし | 36% |
日本では添付ファイル、世界ではリンクが最も多く、どちらもメールなど日常の連絡手段を通る脅威が上位に並んでいます。
攻撃が既存の対策をすり抜けた理由として、日本の42%は正規のものに見えて従業員が疑わなかったと答えました。さらに49%はユーザーが悪意のあるコンテンツに反応したことを挙げ、日本とインドがともに最も高い割合でした。

図2 人の行動が入り口になった割合
被害組織が答えた身代金の支払い
日本プルーフポイントは、ランサムウェア攻撃が一度限りの身代金要求から、継続的な交渉を伴う恐喝へ変わっていると指摘しています。身代金の支払いとデータ流出に関する回答は、以下の通りです。[1]
| 項目 | 日本 | 世界平均 |
|---|---|---|
| 身代金を支払った | 37% | 54% |
| 支払い後に再び要求された | 37% | 43% |
| 機密データの流出を確認 | 21% | 36% |
日本は身代金を支払った割合が世界平均より低く、米国の93%と比べても少ない水準です。ただし、支払った組織の約4割が二度目の要求を受けており、支払いが解決につながらない実態が示されました。
攻撃者は、信頼されたコミュニケーションを悪用して侵入し、ランサムウェアを実行する前に認証情報や機密データを盗むケースを増やしています。さらに、暗号化の継続や盗んだデータ、データを公開するという脅しを同時に使い、被害組織に繰り返し金銭を要求しています。

図3 暗号化から脅迫へ広がる攻撃の進み方
海外で報告された新型サイバー攻撃の4つの手口
リブランディング株式会社は、海外で報告されている4つの新型サイバー攻撃の手口を公的機関や事業者の公開資料から調べ、日本でも今のうちに備えるべきだと提言しました。手口はいずれも、利用者の操作や判断が被害の入り口になる点が共通しています。[2]
同社は、誘い文句の作成に生成AIが使われるなど攻撃の準備が省力化している点も、備えるべき理由に挙げています。4つの手口の仕組みと国内での注意喚起の状況は、以下の通りです。
| 手口 | 被害の入り口 | 国内の注意喚起 |
|---|---|---|
| デバイスコードフィッシング | 正規画面へのコード入力 | 言及なし |
| ClickFix | 偽画面の指示でのコマンド実行 | 警察庁(2025年10月) |
| ボイスフィッシング | 電話での設定変更や承認 | 警察庁(2025年12月・2026年6月) |
| AIエージェント乗っ取り | 保存させた指示ファイル | 言及なし |
AIエージェント乗っ取りは、Webサイトが保存させたAGENTS.mdなどの指示ファイルを、Claude CodeなどのAIエージェントが指示として実行してしまう手口です。Forever Securityは2026年10月22日、実際の顧客のパソコンのDownloadsフォルダで悪意あるAGENTS.mdを見つけたと報告しました。
対策として同社は、身に覚えのない認証要求を承認しないことと、AIエージェントを信頼できる専用のプロジェクトフォルダから起動することを挙げました。社員が確かめる8項目と情報システム担当者に聞く3項目のチェックリストも示し、企業には多要素認証の適用範囲やVPNの点検状況の確認を求めています。

図4 社員と企業が確かめる手口への備え
サイバー攻撃の兆候を先に捉える脅威インテリジェンス
日立ソリューションズは、KELA株式会社と販売代理店契約を結び、脅威インテリジェンスを使う「能動的サイバー防御ソリューション」を11月5日から提供するとしています。侵入後に検知して対応する従来の受動的な防御に対し、被害が起きる前に兆候を捉えて先手を打つ点が特徴です。
- ダークウェブの兆候を捉えるKELAの分析
- EDRなどへつなぐKELAの連携
背景として同社は、2025年5月に日本で能動的サイバー防御の法制度が整備されたことと、脅威情報を分析する専門人財の不足を挙げました。
ダークウェブの兆候を捉えるKELAの分析
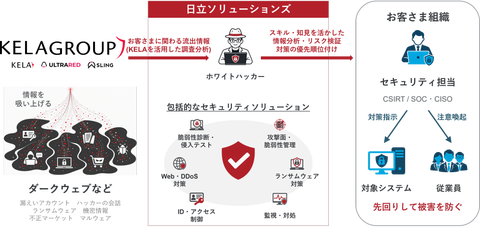
KELAは、ダークウェブのフォーラムや非公開チャネルを含むサイバー犯罪コミュニティから情報を集め、自社や外部公開資産、サプライチェーンに関する脅威情報を可視化するプラットフォームです。日立ソリューションズは、集めたデータをそのまま示さず、同社のセキュリティ担当者が分析して絞り込んだ脅威情報として提供するとしています。[4]
ソリューションで早く把握できるとされるリスクは、以下の通りです。
- 企業に関連する攻撃の兆候
- 認証情報の漏洩
- ブランド侵害のリスク
把握した情報はACRDというダッシュボードにまとめられ、企業は優先度に応じた対策を検討できます。さらに同社は、情報の把握にとどまらず、リスクの検証や対策の優先順位付けまで支援するとしています。

図5 KELAの脅威情報が対策になるまで
EDRなどへつなぐKELAの連携
日立ソリューションズのソリューションは、KELAで検出した情報を、同社が提供するSIEMや次世代ファイアウォール、SASE、EDRと連携させる点も特長です。SIEMは組織内のログやイベントを一元的に収集・分析する基盤で、SASEはネットワークとセキュリティの機能を一つにして提供するクラウドサービスです。[4]
連携で受け渡す情報と行う対処を、以下にまとめました。
| 項目 | 内容 |
|---|---|
| 受け渡す情報 | 攻撃予兆や流出した認証情報 |
| 行う対処 | 遮断ルールの設定やアクセス制限 |
| 対処の時点 | 侵入して悪用される前 |
同社は、攻撃者がバックエンドや社内ネットワークに入り込む前に手を打つことによって、被害を未然に防ぐと説明しています。ただし、被害を未然に防ぐという効果は、同社による説明として読む必要があります。

図6 KELAの検出情報を渡す防御製品
Oracle環境でサイバー攻撃に備える3サービス
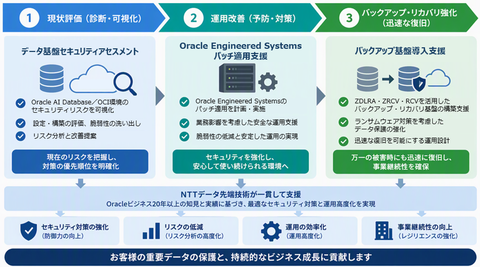
NTTデータ先端技術は、Oracle AI DatabaseとOCIの環境向けに、3つのセキュリティサービスを2026年11月から提供すると発表しました。狙いは、攻撃を未然に防ぐ「防御」と、被害が発生しても事業を続けて迅速に復旧する「レジリエンス」の両面を支えることです。[3]
背景として同社は、IPAの「情報セキュリティ10大脅威2026」で「ランサム攻撃による被害」が4年連続で組織向けの1位になったことを挙げています。2026年版では「AIの利用をめぐるサイバーリスク」も新たに選ばれ、攻撃の立案や脆弱性探索に生成AIを使う攻撃者も現れはじめたと説明しました。
3つのサービスの内容は、以下の通りです。
| サービス | 支援の内容 |
|---|---|
| データ基盤セキュリティアセスメント | リスクの可視化 |
| バックアップ基盤導入支援 | 迅速な復旧に向けた基盤強化 |
| パッチ適用支援 | パッチ運用による脆弱性対策 |
パッチ適用支援の対象はOracle Engineered Systemsで、同社はOracleビジネスで20年以上培った知見を生かすとしています。今後は「Oracle AI Security Mesh」への取り組みを進め、AIを使った脆弱性の発見や検証の知見を顧客環境の保護に生かす方針です。

図7 防御とレジリエンスが受け持つ場面
サイバー攻撃への備えを自社で選ぶ観点
自社に当てはめるときは、優先する備えを人の判断の保護や社外の兆候の把握、データ基盤の復旧の中から先に決めると、選ぶ手段を絞りやすくなります。被害調査は人を入り口にした侵入の実態を示し、チェックリストや脅威インテリジェンス、Oracle環境向けの3サービスはそれぞれ異なる対象への備えを扱っています。[1][2][3][4]
自社の状況を確かめる観点は、以下の通りです。
| 観点 | 確かめること |
|---|---|
| 侵入の入り口 | メールや添付ファイルへの社員の反応 |
| 社員の操作 | コード入力や電話での承認の扱い |
| 社外の兆候 | 認証情報の漏洩や攻撃予兆の把握 |
| 被害後の復旧 | バックアップ基盤の整備状況 |
リブランディングも単独で万全な対策はないとしており、表の観点を一つずつ確かめながら複数の手段を重ねて検討すると、自社に足りない備えが見えやすくなります。

図8 備えの手段を守る対象と時点で置いた図
References
- ^ PR TIMES. 「プルーフポイントの調査で判明、ランサムウェア被害組織の65%が「AIによ って攻撃の効果が高まった」と回答」. https://prtimes.jp/main/html/rd/p/000000087.000073972.html, (参照 26-11-05).
- ^ PR TIMES. 「海外で広がる新型サイバー攻撃4種を調査、「日本でも使われる前提」で備える べきと提言|社内で共有できる11項目のチェックリストも公開」. https://prtimes.jp/main/html/rd/p/000000033.000142932.html, (参照 26-11-05).
- ^ PR TIMES. 「NTTデータ先端技術、ランサムウェアや生成AI時代のサイバー脅威に対応」. https://prtimes.jp/main/html/rd/p/000000055.000042493.html, (参照 26-11-05).
- ^ PR TIMES. 「攻撃の兆候を早期に捉え、企業の能動的なサイバー防御を支援するソリューションを提供開始」. https://prtimes.jp/main/html/rd/p/000000409.000053429.html, (参照 26-11-05).



What's New
新着記事

Compute Engine API multi-versioningが一般提供を開始、日付ベースのAPIバージョン指定が可能

【ながさき IT CAMP】IT未経験から長崎で働く、そのリアルを卒業生に聞く。長崎県×CodeCamp、11月6日・7日に卒業生Talk開催

古くて使いづらい社内ポータルは、社員のやる気を低下させる?

広報担当者が自社のリード文を1本持ち帰る、AIに覚えられる書き方セミナーを11月17日 に無料開催