脆弱性対応のAIサービスが修正までを支援、セキュリティ担当者は稼働場所と人の関与で比較
公開:
脆弱性の検出ツールを入れても、検出結果が積み上がるばかりで修正が追いつかない状況に悩んでいないでしょうか。修正までAIに任せるサービスは、修正PR(修正内容をまとめたプルリクエスト)を自動で作る形と、人が是正を支える形に分かれ、動かす場所も異なります。
この記事では、脆弱性の修正をAIに任せるサービスについて、自動化する範囲や動かす場所、人が関わる工程まで詳しく解説します。脆弱性の修正をどこまでAIに任せるか検討しているセキュリティ担当者の方は、ぜひ参考にしてください。
この記事の要点
- この記事の材料:発表4件
- 発表主体:株式会社テラスカイ、株式会社Ippu Senkin ほか1件
- 出典の最終掲載:2026.10.30
SOURCESこの記事がまとめた発表
[1] 脆弱性「検知」から「修正PR作成」までを自動化 AIセキュリティソリューション「cuonology security」提供開始
株式会社テラスカイ / 掲載 2026.10.30
発表を見る
[2] Cognition、脆弱性の検出から修正までを一気通貫で担う「Devin Security 2.0」を発表
掲載 2026.10.30
発表を見る
画像:株式会社Ippu Senkinの発表資料より(PR TIMES)
[3] お客さま環境内のサーバーで動く脆弱性対応サービス「Local AI Agent for Security」を提供開始
株式会社Ippu Senkin / 掲載 2026.10.30
発表を見る
画像:株式会社セラクの発表資料より(PR TIMES)
[4] AIの力を、事業と信頼を守る力へ。セラク、AIを活用したセキュリティ診断および対策実装 支援サービスを提供開始
株式会社セラク / 掲載 2026.10.30
発表を見る
目次
脆弱性の修正PRを自動で作るAIサービス
検出から修正PRの作成までを自動化するサービスでは、AIが受け持つ工程と人が確かめる工程の線引きが製品ごとに異なります。修正PRを自動で作るサービスは、以下の通りです。
- cuonology securityの自動化範囲
- Devin Security 2.0の自動化範囲
修正PRを自動で作るサービスでも、作られた修正をコードに取り込む前には、利用する企業の担当者がレビューする工程を残しています。
cuonology securityの自動化範囲
テラスカイのグループ会社であるCuonは、脆弱性の検知から修正PRの生成までを自動化する「cuonology security」を、2026年12月より提供開始すると発表しました。攻撃者の視点で調べる動的検査(DAST)を自社環境内で継続的に実行し、課題の起票から修正PRの生成までを自動で処理する設計です。[1]
Cuonは、確実性が求められる処理をルールベースのスクリプトに任せ、LLM(大規模言語モデル)の役割を優先度の判断などに絞っています。工程ごとの担い手は、以下の通りです。
| 工程 | 担い手 |
|---|---|
| 検知データの取得・振り分け | 決定論的スクリプト |
| 優先度の判断とIssue本文 | LLM |
| 修正コードの生成 | cuonology engineering |
| コードレビューと最終承認 | セキュリティ担当者 |
LLMの判断と根拠はIssue本文とAWS側の検知結果に記録されるため、AI処理のブラックボックス化を防げるとCuonは説明しています。修正の取り込みは、セキュリティ担当者がコードをレビューして最終承認する形です。

図1 cuonology securityが修正PRを作るまでの流れ
Devin Security 2.0の自動化範囲
Cognitionは2026年10月26日(米国時間)、セキュリティ製品「Devin Security 2.0」を発表し、同日から提供を始めました。AIソフトウェアエンジニアの「Devin」が検出から修正までをひとつの流れで受け持ち、脆弱性を再現して修正とテストを行ったうえでプルリクエストを作成します。[2]
優先順位付けでは、お客様の環境で実際に攻撃が成立するかと、組織への被害の程度の2点から各検出結果を判定します。人が関わる場面と利用の条件は、以下の通りです。
| 項目 | 内容 |
|---|---|
| 脅威モデルの作成 | Cognitionの技術チームと共同 |
| 優先順位の最終判断 | 人が承認し元のCVSSも保持 |
| 修正の取り込み | 顧客チームのレビューを経る |
| ディープスキャン | ZDR(データ非保持)で提供 |
| Teamsプラン | ディープスキャンは対象外 |
Devin Security 2.0は、既存のSnykやWizなどの検出結果も取り込み、重複を除いたうえで現在のコードに照らして再検証できます。また、2026年11月30日までの期間限定で、エンタープライズの顧客にディープスキャンを含むスキャンを無料で提供する取り組みも始めました。

図2 Devin Security 2.0がつなぐ相手と受け渡すもの
脆弱性の是正まで支援するAI活用サービス
修正PRを自動で作るのではなく、AIで見つけた脆弱性の是正や対応策の実装を、提供会社が支援するサービスもあります。是正まで支援するサービスは、以下の通りです。
- Ippu Senkinの点検と是正支援
- セラクの診断と実装支援
AIが受け持つのは点検や検出、下書きまでで、是正の進め方には人の判断と支援が入る点が、修正PRを自動で作るサービスとの違いです。
Ippu Senkinの点検と是正支援
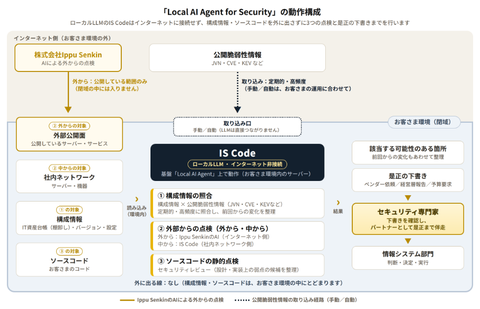
Ippu Senkinは10月30日掲載の発表で、お客さま環境内のサーバーで動く脆弱性対応サービス「Local AI Agent for Security」の提供を開始しました。基盤「Local AI Agent」上で動くエンジン「IS Code」が3つの点検を行い、該当する可能性のある箇所について是正の下書きまでを作ります。[3]
点検ごとの担い手と対象は、以下の通りです。
| 点検 | 担い手 | 対象 |
|---|---|---|
| 構成情報の照合 | IS Code | 構成情報と公開脆弱性情報 |
| 外からの点検 | Ippu SenkinがAIで実施 | インターネット側から届く範囲 |
| 中からの点検 | IS Code | 社内ネットワーク側から届く範囲 |
| ソースコードの静的点検 | IS Code | 設計・実装上の弱点の候補 |
是正の下書きは、ベンダーへの依頼や経営層への報告、予算要求のためのもので、該当する可能性のある箇所ごとに作成します。下書きはセキュリティ専門家が確認して進め方を助言し、是正まで伴走しますが、対応の判断や決定、実行はお客さまが行います。

図3 Local AI Agent for Securityの役割分担
セラクの診断と実装支援
セラクは10月30日掲載の発表で、AIを活用したWeb脆弱性の検出を中核とし、検出した脆弱性への対応策の実装までを支援する新サービスの提供開始を明らかにしました。サービスの中身は、以下の3つです。[4]
- AIを活用したWeb脆弱性の検出
- インフラ脆弱性診断
- 検出した脆弱性への対応策の実装支援
Web脆弱性の検出は、AIを活用してWebアプリケーションのソースコードに基づいて行い、結果を具体的な対策の検討につなげます。インフラ脆弱性診断は、お客様と合意した対象・範囲でシステム基盤の脆弱性を調べ、AIによる検出と組み合わせて必要な対応の整理を支援します。

図4 セラクのWeb検出とインフラ診断の違い
対応策の実装は、お客様のシステム環境や運用条件を踏まえて支援する内容で、窓口を一つにまとめて個別サービスの手配や調整の負担を減らす形です。料金は個別見積りで、提供範囲はお客様のシステム環境や対策状況に応じて設計するとしています。
脆弱性対応AIを動かす場所
構成情報やソースコードを外部のサービスに預けること自体がリスクとなり、預けられない組織も少なくないとIppu Senkinは指摘しています。そのため、脆弱性対応のAIを動かす場所は、サービスを絞り込む条件の一つです。
動かす場所とデータの扱いは、以下の通りです。[1][2][3]
| 提供会社 | 動かす場所 | データの扱い |
|---|---|---|
| Cuon | 顧客自身のAWS・GitHub環境 | 外部サーバーへ転送しない |
| Cognition | Devin上で利用 | ディープスキャンはデータ非保持 |
| Ippu Senkin | お客さま環境内のサーバー | 構成情報・コードは外に出ない |
自社環境内で動くサービスでも、外部との通信の前提は異なります。cuonology securityはAWSとGitHubへの接続を前提とするため、外部通信を遮断した閉域環境では動作しませんが、通信先の一覧を公開して許可リスト運用に対応しています。
IS CodeはローカルLLMで動いてインターネットに接続せず、公開脆弱性情報はお客さまの運用に合わせて手動か自動で環境内に取り込む仕組みです。ただし、外からの点検はIppu SenkinがAIを用いてインターネット側から行い、対象はお客さまが外部に公開している範囲に限られます。

図5 脆弱性対応AIの動かし方を自社の条件で確かめる
脆弱性の修正をAIに任せる前の確認事項
修正PRを自動で作る型と人が是正を支援する型では、AIが作るものと人が受け持つ工程が異なります。自社の状況に当てはめるときの観点は、以下の通りです。[1][2][3][4]
| 観点 | 確かめること | サービスの例 |
|---|---|---|
| 成果物 | 修正PRか是正の下書きか | DevinはテストまでしてPR化 |
| 動かす場所 | 自社環境内で完結するか | IS Codeはネット未接続 |
| 人の関与 | 誰が承認し実行するか | Ippu Senkinは専門家が伴走 |
| 判断の記録 | 根拠を監査に使えるか | CuonはIssue本文に記録 |
| 提供時期 | 提供中か提供予定か | Cuonは2026年12月から |
修正PRを自動で作る型を選ぶ場合でも、PRをコードに取り込む前のレビューと承認は自社のチームが受け持ちます。是正の進め方から相談したい場合は、専門家が伴走する型や対応策の実装まで支援する型が検討の対象です。

図6 脆弱性の修正を支えるAIサービスの位置づけ
References
- ^ PR TIMES. 「脆弱性「検知」から「修正PR作成」までを自動化 AIセキュリティソリューション「cuonology security」提供開始」. https://prtimes.jp/main/html/rd/p/000000296.000009955.html, (参照 26-11-02).
- ^ PR TIMES. 「Cognition、脆弱性の検出から修正までを一気通貫で担う「Devin Security 2.0」を発表」. https://prtimes.jp/main/html/rd/p/000000011.000181315.html, (参照 26-11-02).
- ^ PR TIMES. 「お客さま環境内のサーバーで動く脆弱性対応サービス「Local AI Agent for Security」を提供開始」. https://prtimes.jp/main/html/rd/p/000000023.000154651.html, (参照 26-11-02).
- ^ PR TIMES. 「AIの力を、事業と信頼を守る力へ。セラク、AIを活用したセキュリティ診断および対策実装 支援サービスを提供開始」. https://prtimes.jp/main/html/rd/p/000000132.000075130.html, (参照 26-11-02).



What's New
新着記事

Google CloudがGKEの障害の原因を紹介、カーネル修正をGKE 1.33.5以降で提供

Google CloudがPrivate Service ConnectベースのGKEクラスタの接続タイムアウト調査を紹介、challenge ACKの破棄を特定

Google CloudがGKEの障害調査を紹介、3層のバグが判明し最終修正はLinuxカーネルへのパッチ

Forex Robotics、サーバ向け脆弱性対策ツール「kevward」をOSS公開 ― AIエージェントと共につくる防御