『「認証なんて分かっている」と思っていませんか?』というテーマのウェビナーを開催
公開:
この記事はプレスリリースです
本記事は、PR TIMESに掲載された企業・団体等のプレスリリースを原文のまま転載しています。記事内容は発表時点の情報です。
- 発表元
- マジセミ株式会社
- 配信日時
- 2026年10月6日 09時00分
- 転載日
- 2026年10月7日
発表内容については発表元へ、当サイト上の訂正・削除については、当サイトのお問い合わせフォームにご連絡ください。
マジセミ株式会社は「「認証なんて分かっている」と思っていませんか?」というテーマのウェビナーを開催します。
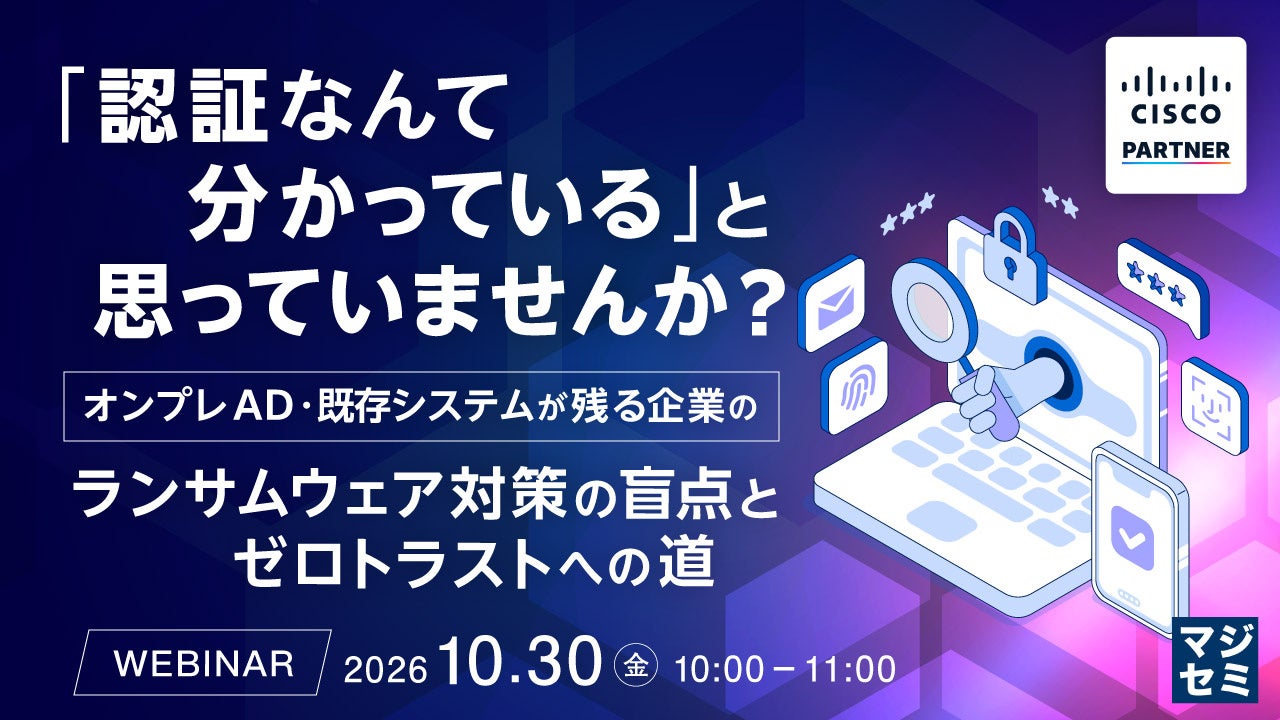
■「認証なんて分かっている」と思っていませんか?
ランサムウェア対策やSCS評価制度への対応を背景に、MFAやPasskeyなど、認証強化への関心が高まっています。ゼロトラストという言葉も広く浸透し、ネットワークや端末、認証を見直す必要性は、多くの企業で認識されるようになりました。
MFAの導入や認証連携など、一つひとつを見れば、すでに知っている、あるいは取り組んでいることかもしれません。しかし、ゼロトラストを目指して「認証」を改めて見直してみると、実はそれほど単純ではありません。オンプレADや既存PC、RDP、古い業務システムなどが残り、既存の認証基盤も簡単には置き換えられない――そんな現実があります。
「認証のことは分かっている」。そう思っていても、実際の環境に当てはめて考え始めると、次々に“現実の壁”が見えてきます。
■MFAを入れれば終わり? 認証を見直すと見えてくる次の壁
ランサムウェア対策というと、EDRやバックアップ、ネットワーク分離などが真っ先に挙げられます。しかし、盗まれた正規IDやクレデンシャルが悪用されれば、侵入後の権限昇格やセキュリティ機能の停止、バックアップ領域へのアクセスなど、被害がさらに広がる可能性があります。
そのため、EDRやネットワーク対策だけでなく、「誰が」「どの端末から」「何にアクセスするのか」というID・認証の観点も欠かせません。では、MFAを入れれば終わりなのでしょうか。既存システムとの共存、利用者の認証手段、端末の安全性、そして認証を強化するほど増えてしまう利用者の負担――一つ見直すと、また次の壁が見えてきます。
認証は単なるID連携やMFAの導入だけではなく、実際の企業環境に合わせて、何を信頼し、何を確認し、どこまでアクセスを許可するのかを考えていく必要があります。
■その壁をどう乗り越え、ゼロトラストへ進むのか?
本セミナーでは、ゼロトラストをネットワーク対策だけで捉えるのではなく、ID・認証を起点に、実際の企業環境では何を見直していくべきなのかを考えます。オンプレADや既存システムをすべて置き換えるのではなく、今ある環境を活かしながら、MFA、デバイスの健全性、アクセス制御などをどのように組み合わせ、段階的にセキュリティを強化していくのかを掘り下げます。
「何から手を付ける?」「どこまでやる?」「既存環境はどうする?」といった現場で直面する疑問を一つずつ紐解きながら、何を見て、何を優先し、どのような順番で進めていくのかを解説します。教科書通りにはいかない現実の中で、次々に現れる“認証の壁”をどう乗り越え、今ある環境からゼロトラストへ近づいていくのか、その現実的な道筋をご紹介します。
■主催・共催
SB C&S株式会社
テクバン株式会社
■協力
シスコシステムズ合同会社
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/



What's New
新着記事

Data Agent Kitが一般提供開始、BigQuery Graphに対応

Cloud Runインスタンスがプレビュー公開、AIエージェントの長期稼働向け

AIを使ってみたからこそ出てくる疑問をみんなで解決しよう! 10/30(金)無料セミナー「キャシさんのAI質問会」開催

12月4日(金) AndTech WEBオンライン「3Dバイオプリンティングを支えるバイオイン ク・ヒドロゲル材料の設計と応用」Zoomセミナー講座を開講予定